Business Continuity Management (BCM): Leitfaden für widerstandsfähige Unternehmen
Betriebsunterbrechungen zählen laut Allianz Risk Barometer 2026 zu den drei größten Geschäftsrisiken weltweit – und treffen Unternehmen jeder Größe. Ob Cyberangriffe, Naturkatastrophen oder Lieferkettenprobleme: Ohne Plan stehen im Ernstfall Betrieb, Reputation und Kundenbeziehungen auf dem Spiel. Dieser Leitfaden zeigt, wie Business Continuity Management als systematischer Ansatz funktioniert, welche Anforderungen Regulierungen wie NIS2, DORA und das KRITIS-Dachgesetz stellen und wie Sie ein wirksames Business Continuity Management System pragmatisch aufbauen.
Wichtigste Erkenntnisse
- Business Continuity Management (BCM) sichert den gesamten Geschäftsbetrieb – nicht nur die IT. Es zielt darauf ab, kritische Geschäftsprozesse trotz Störungen fortzuführen. Im Unterschied zur reinen Informationssicherheit, die Angriffe verhindern will, konzentriert sich BCM auf die Handlungsfähigkeit, wenn der Ernstfall bereits eingetreten ist. Disaster Recovery wiederum ist nur ein Teilbereich des Continuity Managements.
- NIS2, DORA (seit 17. Januar 2025 anwendbar) und das KRITIS-Dachgesetz (in Kraft seit 17. März 2026) fordern BCM-Maßnahmen explizit. Regulatorische Anforderungen sehen hohe Strafen bei Nichteinhaltung vor. Betroffene Einrichtungen müssen ihre Betriebsfähigkeit im Krisenfall nachweisen können.
- Ein funktionierendes BCM kann Ausfallkosten senken, schützt die Reputation, verbessert die Compliance und erhöht die organisatorische Resilienz. Zudem stärkt es die Verhandlungsposition gegenüber Kunden und Versicherern.
- Business Impact Analyse, Risikoanalyse, Notfall- und Wiederanlaufpläne sowie regelmäßige Übungen sind zentrale Bausteine eines BCMS nach ISO 22301 oder BSI-Standard 200-4. BCM ist ein kontinuierlicher Prozess und kein einmaliges Projekt.
- Weiter unten beschreiben wir einen konkreten, pragmatischen Einführungsweg – inklusive Hinweis auf die BCM-Software-Lösung von NICA, die Aufbau und Betrieb eines BCMS strukturiert: Dokumente entstehen aus einer gemeinsamen Datenbasis.
BCM und Continuity Management kurz erklärt
Continuity Management ist der systematische Ansatz, um lebenswichtige Geschäftsprozesse selbst bei Cyberangriffen, Gebäudeausfällen oder Lieferengpässen aufrechtzuerhalten. Es vereint organisatorische, technische und personelle Maßnahmen in einem Rahmen, der über präventive IT-Sicherheit und reines Disaster Recovery hinausgeht.
- Business Continuity konzentriert sich auf die Aufrechterhaltung von Prozessen und die Sicherstellung der Geschäftstätigkeit. Informationssicherheit (z. B. nach ISO 27001) will primär Angriffe verhindern – BCM greift dort, wo Prävention allein nicht reicht.
- Reale Ereignisse belegen die Notwendigkeit: Das Ahrtal-Hochwasser 2021 hat zahlreiche Betriebe schwer getroffen, viele mussten über Monate schließen. Lieferkettenprobleme seit 2020 und Ransomware-Wellen zwischen 2023 und 2026 zeigen, dass viele Schäden nicht vollständig vermeidbar sind – durch BCM aber beherrschbar werden.
- BCM ist nicht nur für Konzerne und Betreiber kritischer Infrastrukturen relevant. Auch KMU mit kritischen Kundenbeziehungen – etwa Automotive-Zulieferer, IT-Dienstleister oder Logistiker – profitieren unmittelbar. Präventive Maßnahmen sind notwendig, um potenzielle Risiken zu minimieren, doch im Sinne einer echten Resilienz braucht es ergänzend einen durchdachten Kontinuitätsplan.
BCMS – vom Konzept zum Managementsystem
Aus der Idee der Business Continuity wird ein Business Continuity Management System mit definierten Rollen, Prozessen und Dokumenten. Ein BCMS ist kein statisches Handbuch, sondern ein lebendiges Managementsystem, das kontinuierlich gepflegt und verbessert wird.
- Ein BCMS folgt dem Managementsystem-Ansatz der ISO 22301 mit dem PDCA-Zyklus (Plan–Do–Check–Act). Dazu gehören jährliche Reviews, messbare Kennzahlen und Management-Reviews. Die ISO 22301 beschreibt die Anforderungen an ein solches BCMS.
- Typische Artefakte eines BCMS sind: BCM-Policy, Geltungsbereich, Business Impact Analyse, Risikoanalyse, Notfall- und Wiederanlaufpläne, Übungsprotokolle und Verbesserungsmaßnahmen.
- Das BCMS lässt sich nahtlos mit bestehenden Systemen verzahnen: ISO 27001 unterstützt BCM durch Maßnahmen zur Informationssicherheit, Qualitätsmanagement nach ISO 9001 liefert Prozessstrukturen, und IT-Grundschutz-Bausteine des BSI bieten technische Grundlagen. Die gemeinsame Grundstruktur der ISO-Normen erleichtert die Integration.
- Stellen Sie sich die Beziehung so vor: Die Unternehmensstrategie definiert Ziele, das Risikomanagement bewertet Bedrohungen, das BCMS leitet daraus konkrete Pläne und Maßnahmen ab, und auf operativer Ebene greifen die Notfall- und Wiederanlaufprozesse.
Begriffe im Überblick: BCM, BCP, BIA, IT-Notfallmanagement und Disaster Recovery
Viele Fachbegriffe rund um Business Continuity sorgen für Verwirrung. Hier werden die wichtigsten Themen im Zusammenhang geklärt – als kompaktes Glossar:
- Business Continuity Management (BCM): Der übergeordnete Managementprozess, der alle Kontinuitätsmaßnahmen steuert, überwacht und verbessert. Geschäftskontinuitätsmanagement umfasst die gesamte Planung, Umsetzung und Überprüfung.
- Business Continuity Plan (BCP): Das konkrete Dokument mit Notfall- und Wiederanlaufplänen, inklusive Checklisten, Kontaktlisten und Ablaufdiagrammen. Notfall- und Wiederanlaufpläne dokumentieren Handlungsanweisungen für den Krisenfall.
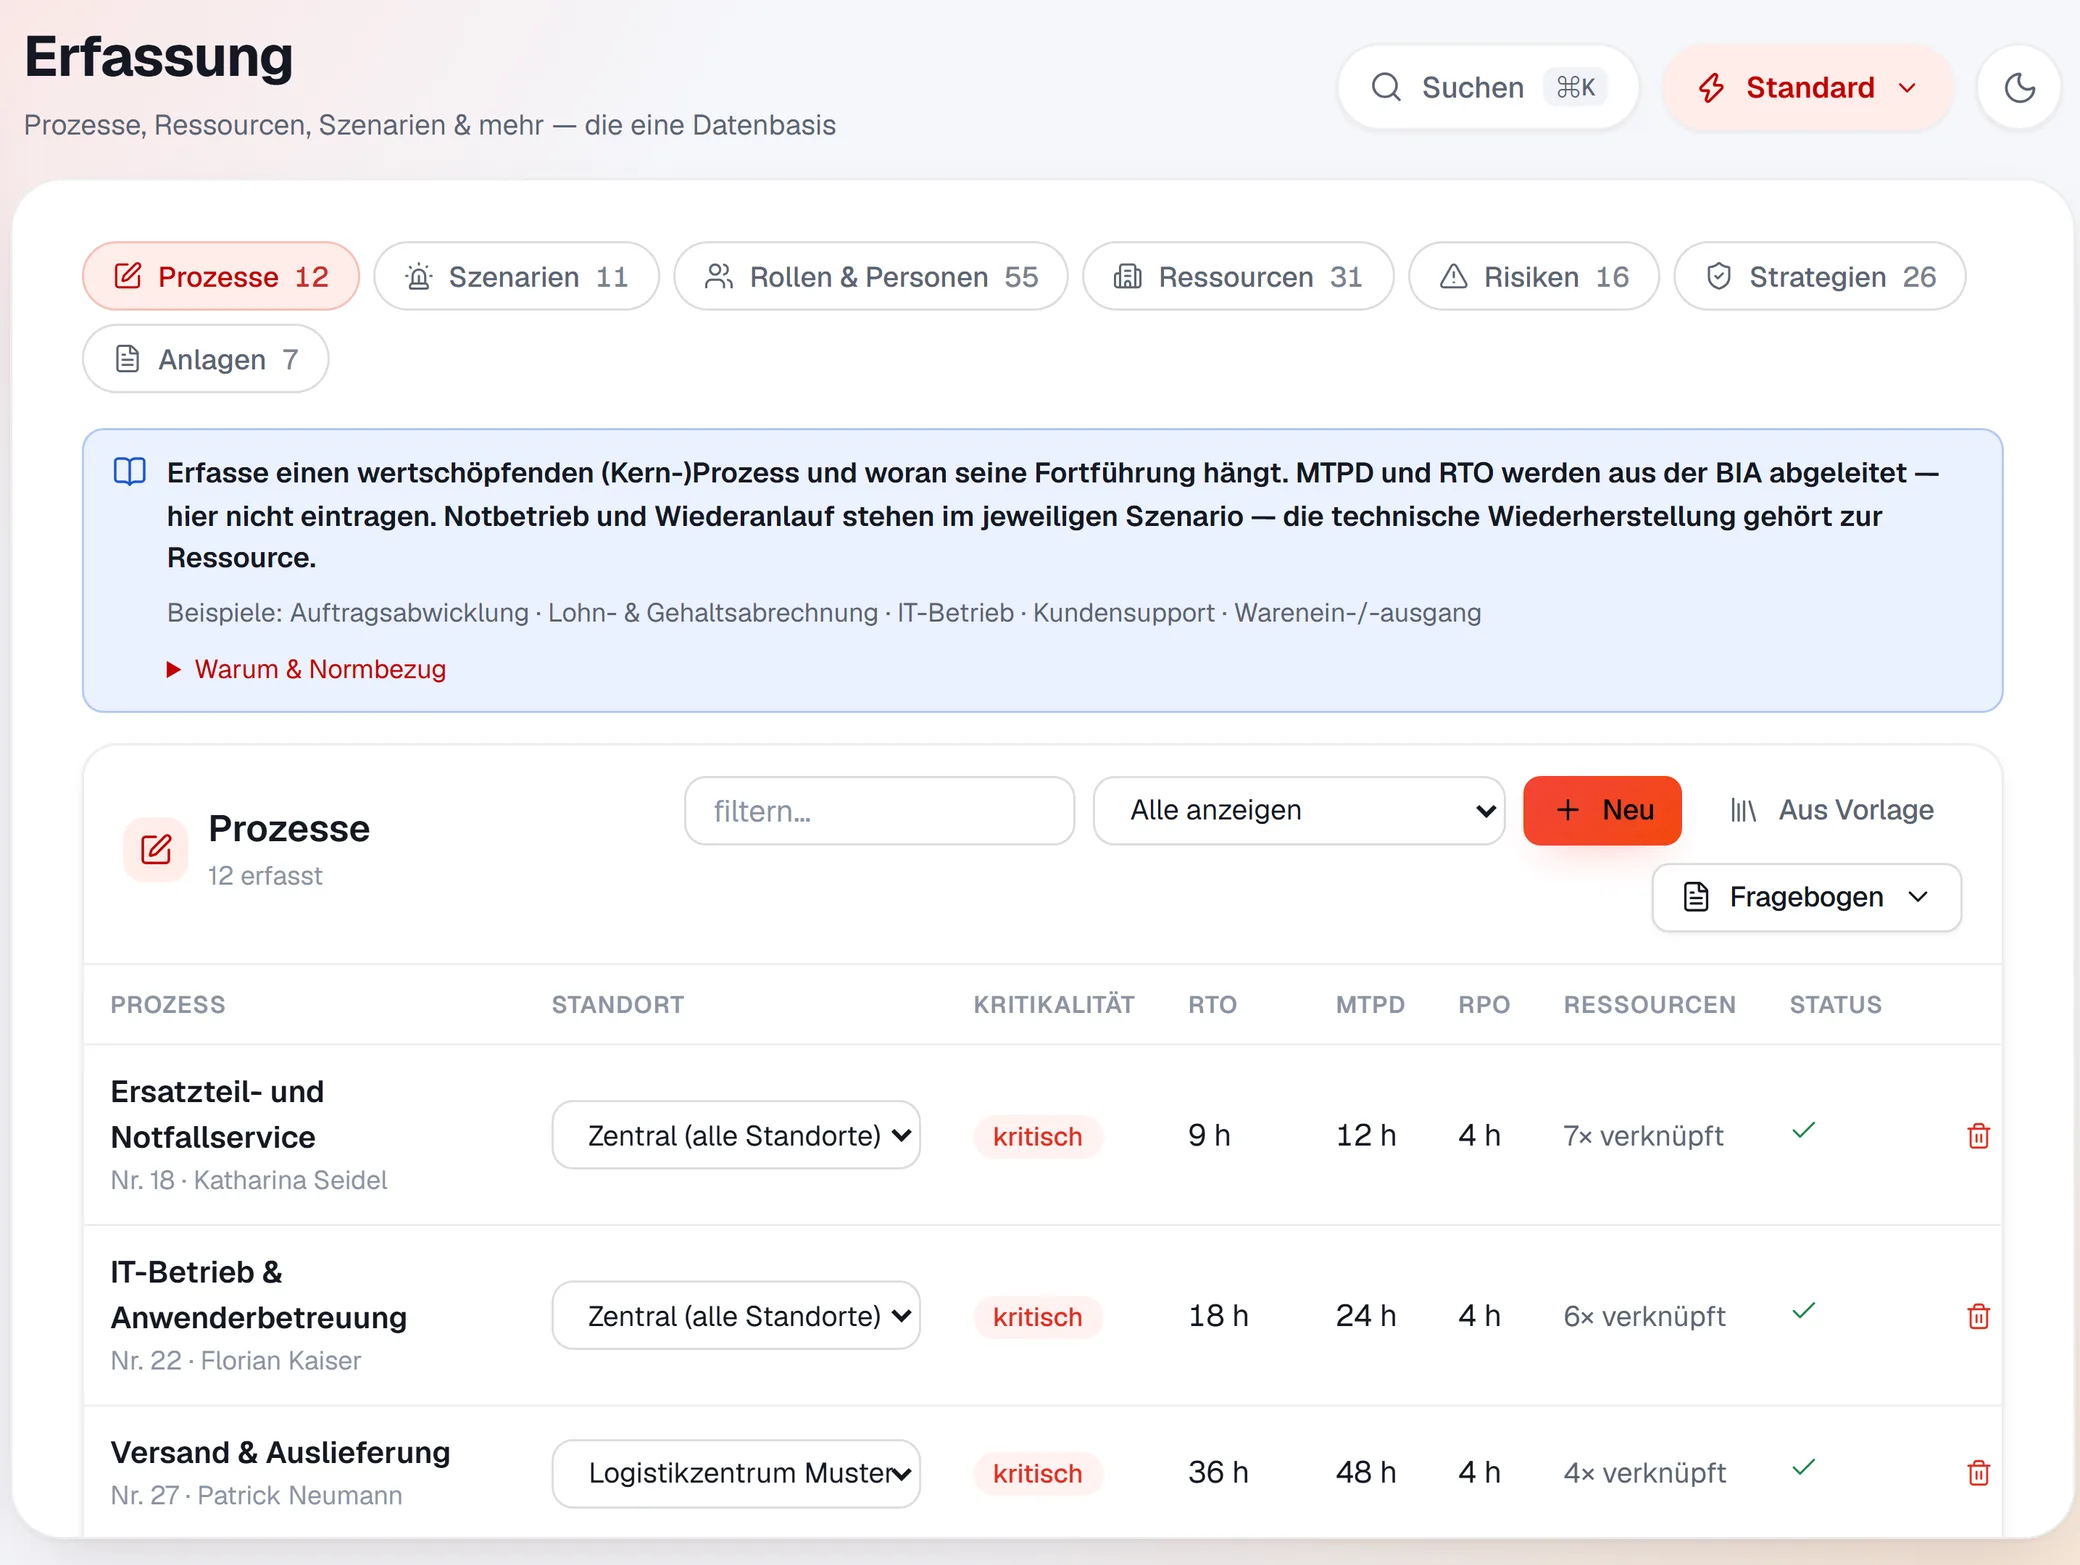
- Business Impact Analyse / Business Impact Analysis (BIA): Die BIA identifiziert kritische Geschäftsprozesse und deren Ausfallzeiten. Sie bewertet die geschäftlichen Auswirkungen von Unterbrechungen und legt die maximal tolerierbare Ausfallzeit (MTPD) und daraus das Wiederanlaufziel (Recovery Time Objective, RTO) fest.
- IT-Notfallmanagement und Disaster Recovery: IT-Notfallmanagement organisiert die technische Wiederherstellung von IT-Services und IT-Systemen. Disaster Recovery fokussiert auf IT-Infrastruktur, Daten und Applikationen. Beide sind Bestandteil des übergeordneten BCM, decken aber nur den technischen Anteil ab. ITSCM (IT Service Continuity Management) ist die ITIL-Bezeichnung für diesen Bereich.
BCM vs. IT-Notfallmanagement und Disaster Recovery
Der zentrale Unterschied: BCM ist geschäftsprozessorientiert, IT-Notfallmanagement und Disaster Recovery sind systemorientiert.
- Beispiel: Fällt das ERP-System eines Handelsunternehmens aus, priorisiert BCM die Geschäftsprozesse Bestellung, Kommissionierung und Versand nach ihrer geschäftlichen Bedeutung. Daraus leitet das IT-Notfallmanagement dann RTO und RPO für Server, Datenbanken und Anlagen ab. Ohne diese geschäftliche Priorisierung durch BCM wären die Wiederherstellungsreihenfolge und die Abläufe oft fehlgeleitet.
- Disaster Recovery umfasst typischerweise Backup, Replikation, Ausweichrechenzentrum und Wiederanlauftests. DR konzentriert sich auf die Wiederherstellung der IT-Infrastruktur. Redundante Systeme gewährleisten die Verfügbarkeit wichtiger IT-Infrastrukturen. Ohne übergeordnetes BCM fehlt jedoch die Verbindung zu geschäftlichen Prioritäten – DR ist ein Teilbereich des Business Continuity Managements, nicht dessen Ersatz.
- NIS2 (öffnet in neuem Tab) nennt ausdrücklich die Aufrechterhaltung des Betriebs – etwa Backup-Management und Wiederherstellung nach einem Notfall – sowie Krisenmanagement. Reines DR deckt das nicht ab. BCM kann über DR hinausgehen und andere Risiken wie Personalausfall, Brand oder Lieferantenausfall abdecken.
Warum Business Continuity Management heute unverzichtbar ist
Zwischen 2023 und 2026 haben sich die Risikotrends deutlich verschärft: zunehmende Cyberangriffe, Energiekrisen, geopolitische Spannungen, Extremwetter und Lieferkettenstörungen fordern Organisationen auf allen Ebenen.
- Studien belegen die Kosten: Eine Untersuchung von Splunk (Cisco) und Oxford Economics (öffnet in neuem Tab) beziffert die Folgen ungeplanter Ausfälle für die 2.000 größten Unternehmen weltweit auf durchschnittlich rund 95 Millionen US-Dollar entgangenen Umsatz pro Jahr; eine Minute Ausfall kostet dort im Schnitt rund 15.000 US-Dollar.
- Regulierungen wie NIS2, DORA, das KRITIS-Dachgesetz und branchenspezifische Standards verankern BCM für die betroffenen Einrichtungen als Pflicht. NIS2 fordert BCM als Teil des Risikomanagements. Wer die Anforderungen nicht erfüllt, riskiert empfindliche Verluste – nicht nur finanziell, sondern auch reputativ.
- Wirtschaftliche Vorteile eines funktionierenden BCM: geringere Stillstandskosten, schnellere Wiederaufnahme des Geschäftsbetriebs, bessere Verhandlungsposition bei Versicherungen und höhere Kundenzufriedenheit. Ein funktionierendes BCM kann Unternehmensinsolvenzen verhindern.
- BCM bildet die Grundlage für echte Resilienz – die Fähigkeit, Krisen nicht nur zu überstehen, sondern daraus gestärkt hervorzugehen und die Handlungsfähigkeit dauerhaft zu sichern.
Regulatorischer Rahmen: NIS2, DORA, KRITIS-Dachgesetz und IT-Grundschutz
Seit 2024 in der EU und seit Ende 2025 in Deutschland gilt ein deutlich verschärfter Rechtsrahmen für Continuity Management, der deutlich mehr Einrichtungen als früher einschließt.
- NIS2: Die Richtlinie betrifft Sektoren wie Energie, Verkehr, Gesundheitswesen und digitale Dienste. Artikel 21 fordert explizit Backup-Management, Disaster Recovery und Business Continuity als Risikomanagementmaßnahmen. In Deutschland ist das seit dem 6. Dezember 2025 im BSI-Gesetz umgesetzt. In der Praxis heißt das: Business-Continuity-Pläne, für die eine Business Impact Analyse die übliche Grundlage ist.
- DORA: Seit dem 17. Januar 2025 für Finanzunternehmen anwendbar; kritische IKT-Drittdienstleister unterliegen einer eigenen Aufsicht. DORA (öffnet in neuem Tab) fordert Resilienz der Informations- und Kommunikationstechnik, dokumentierte ICT-Business-Continuity-Policies, getestete Kontinuitäts- und Wiederherstellungspläne sowie regelmäßiges Krisenmanagement.
- KRITIS-Dachgesetz: Am 17. März 2026 in Kraft getreten (öffnet in neuem Tab), stärkt es die physische und organisatorische Resilienz kritischer Anlagen in Deutschland. Betreiber müssen mindestens alle vier Jahre eine Risikoanalyse durchführen, ihre Resilienzmaßnahmen in einem Resilienzplan festhalten und diese auf Anforderung nachweisen, etwa durch Audits. BCM, Notfallmanagement und Krisenorganisation werden zusammen gedacht.
- IT-Grundschutz des BSI: Die IT-Grundschutz-Bausteine sind mit BCM verzahnt. Der BSI-Standard 200-4 setzt auf dieser Methodik auf und bietet praxisnahe Anleitung für die Umsetzung.
- In einem späteren Abschnitt zeigen wir, wie eine Lösung wie die BCM-Software von NICA Unternehmen beim Nachweis gegenüber Aufsichtsbehörden, Kunden und Prüfern unterstützt.
BCM-Standards: ISO 22301 und BSI-Standard 200-4
Unternehmen sollten sich beim Aufbau von BCM an etablierten Normen orientieren, um anschlussfähig für Audits und Prüfungen zu sein.
- ISO 22301 ist eine weltweit anerkannte BCM-Norm und seit der Fassung 2019 der internationale Referenzstandard für zertifizierbares Business Continuity Management. Die DIN EN ISO 22301 ist die deutsche Ausgabe. Kernanforderungen: Kontext der Organisation, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung und Verbesserung.
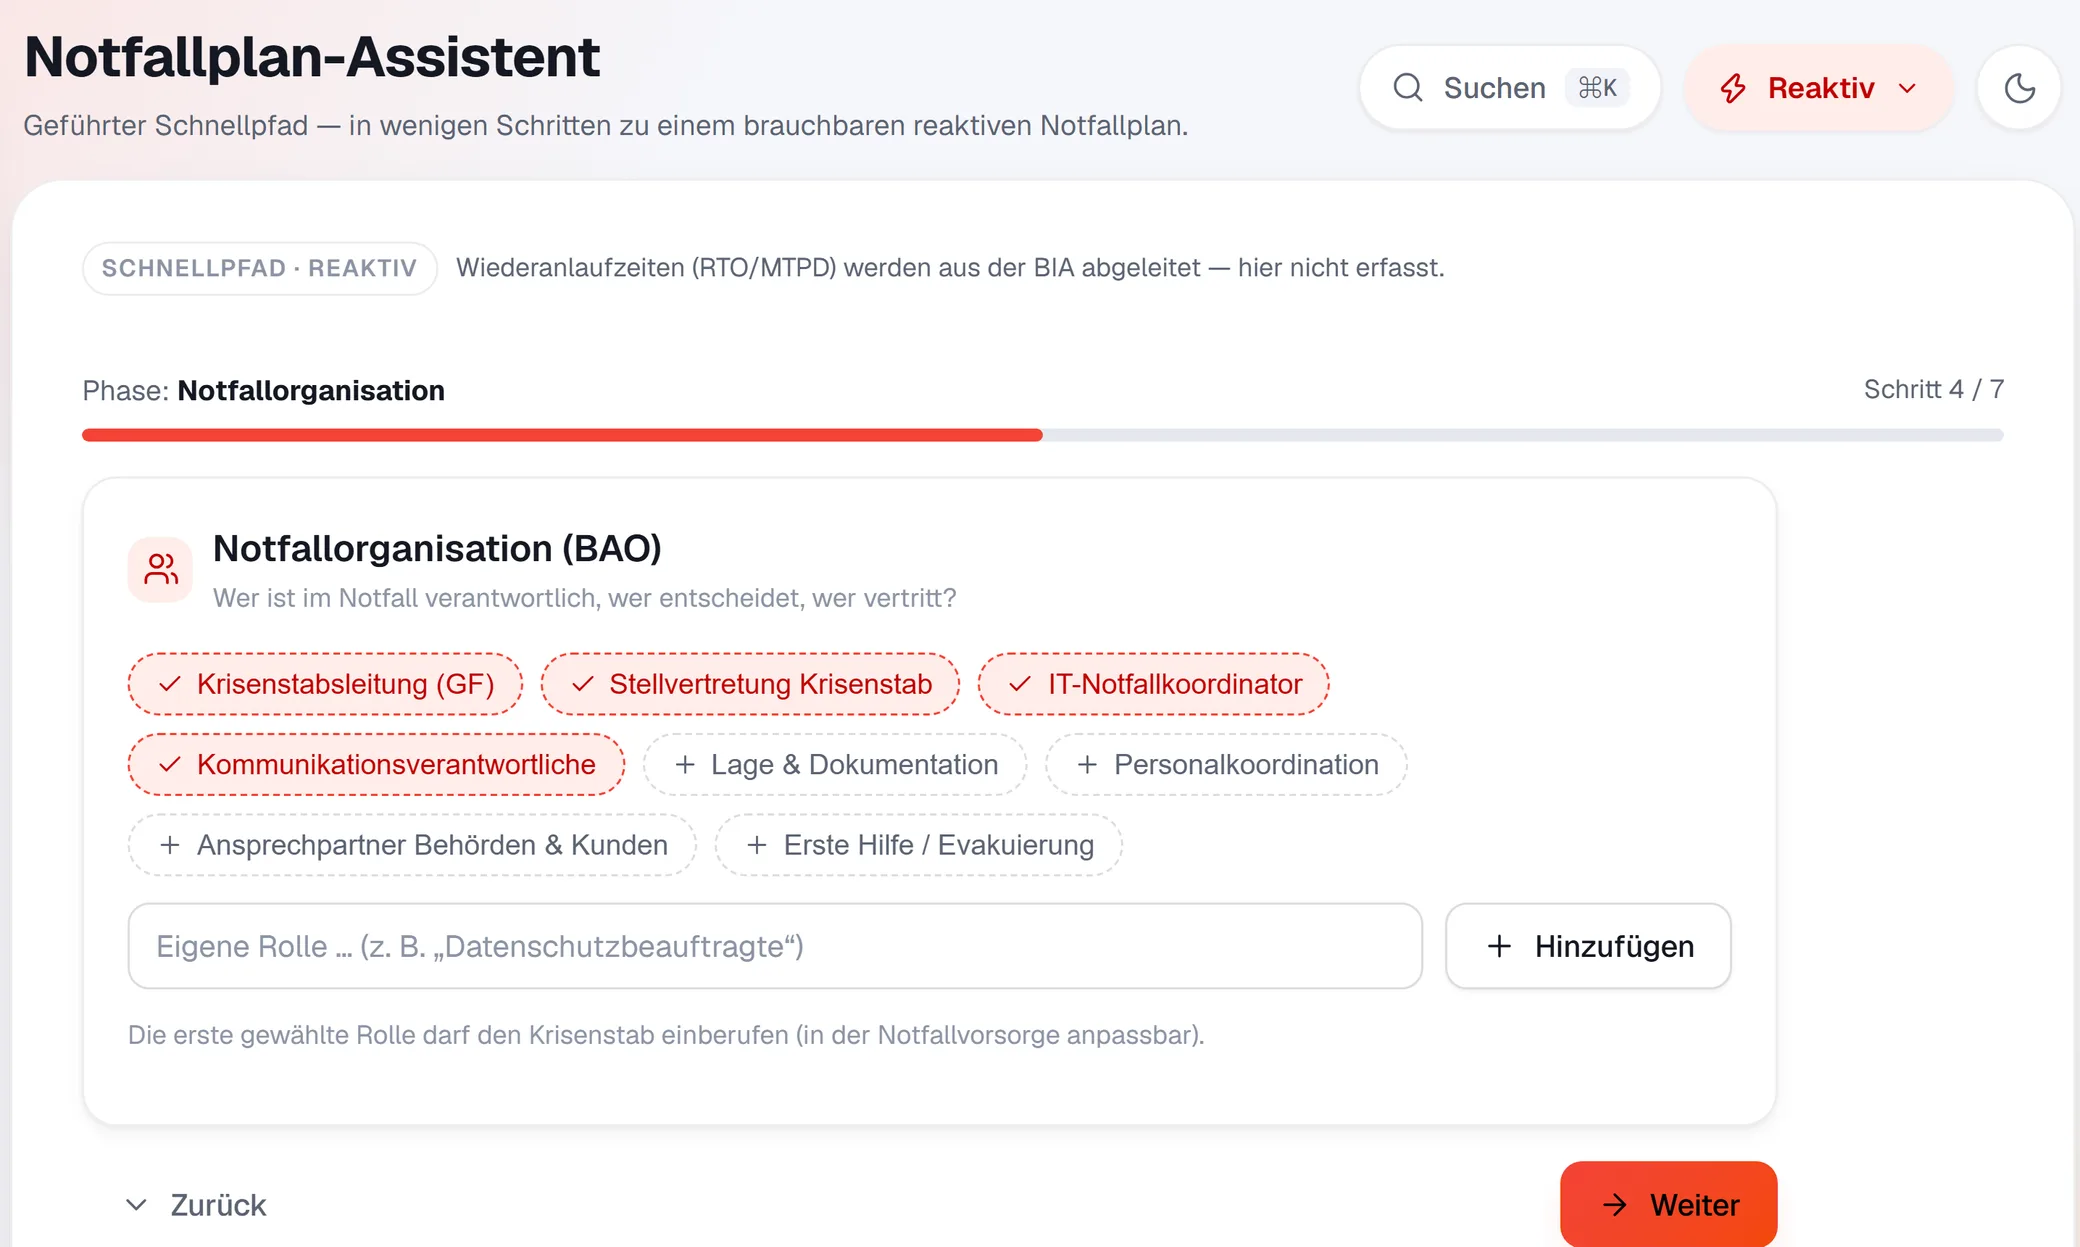
- BSI-Standard 200-4 wurde 2023 veröffentlicht (öffnet in neuem Tab) und bietet ein Framework für BCM, das BCM eng mit Informationssicherheit und Notfallmanagement verknüpft. Er arbeitet mit einem dreistufigen Modell (Reaktives BCMS, Aufbau-BCMS, Standard-BCMS) und ist besonders praxisnah.
- Gemeinsamkeiten: Beide orientieren sich am PDCA-Zyklus und fordern Business Impact Analyse, Risikoanalyse, Strategien, Pläne und Übungen.
- Unterschiede: ISO 22301 ist eine international anerkannte Norm für BCM mit Zertifizierungsmöglichkeit. BSI 200-4 ist nicht zertifizierungsorientiert, dafür methodisch sehr detailliert und eng mit IT-Grundschutz verzahnt. Das Standard-BCMS ist so angelegt, dass es mit ISO 22301 kompatibel ist.
- Unternehmen können beide Welten kombinieren: BSI-Methodik intern nutzen und sich extern nach ISO 22301 zertifizieren lassen – ein pragmatischer Ansatz, der Aufwand und Nutzen ausbalanciert.
Zentrale Bausteine eines wirksamen Business Continuity Managements
Die folgenden Bausteine bilden den BCM-Lebenszyklus und lassen sich softwaregestützt strukturiert umsetzen.
- Business Impact Analyse (BIA): In Workshops mit Fachbereichen werden kritische Geschäftsprozesse, Abhängigkeiten (IT, Gebäude, Personal, Lieferanten), maximal tolerierbare Ausfallzeiten (MTPD), Wiederanlaufziele (RTO) und der tolerierbare Datenverlust (RPO) ermittelt. Die Ergebnisse werden strukturiert dokumentiert. Risikobeurteilungen helfen dabei, Bedrohungen für kritische Geschäftsprozesse zu bewerten.
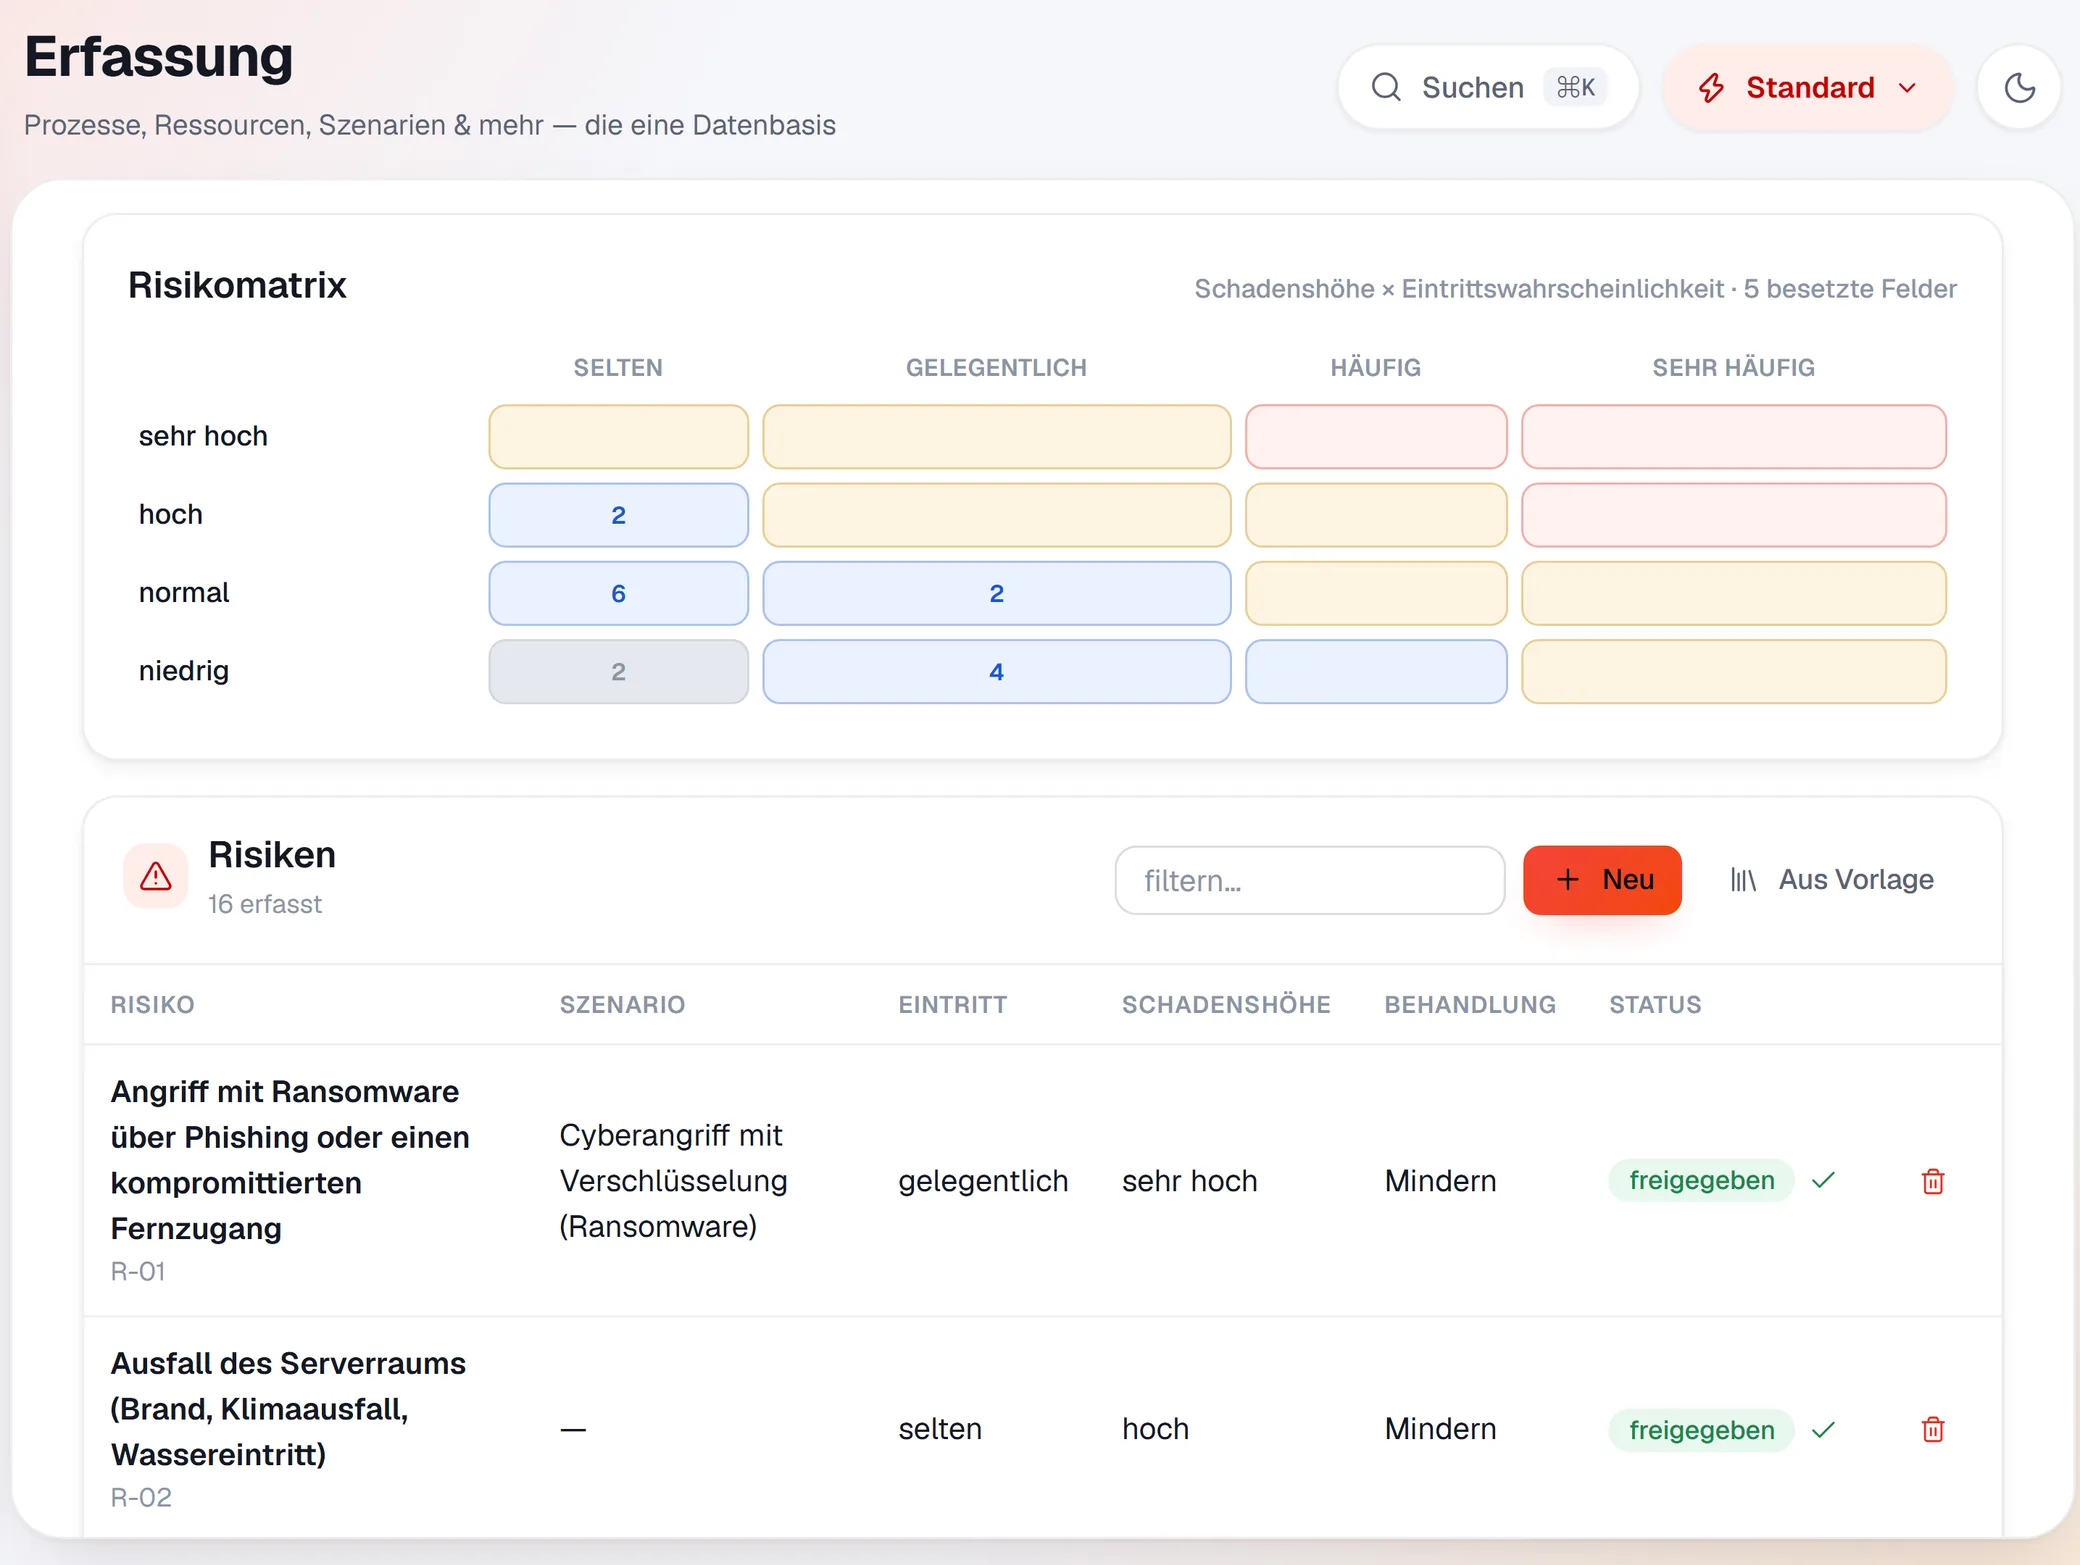
- Risikoanalyse: Typische Bedrohungen – Stromausfall, Cyberangriff, Brand, Pandemie, Lieferantenausfall – werden je Prozess hinsichtlich Wahrscheinlichkeit und Auswirkungen bewertet und in einer Prioritätenliste zusammengeführt. BCM basiert auf der Analyse von Risiken und der Entwicklung von Notfallplänen.
- Kontinuitätsstrategien: Aus BIA und Risikoanalyse werden konkrete Strategien abgeleitet: Ausweicharbeitsplätze, Zweitrechenzentrum, Alternativlieferanten oder manuelle Notprozesse. Wichtig sind Alternativstandorte für den Fall, dass der Hauptsitz ausfällt. Die Strategien werden in Szenarien gegliedert.
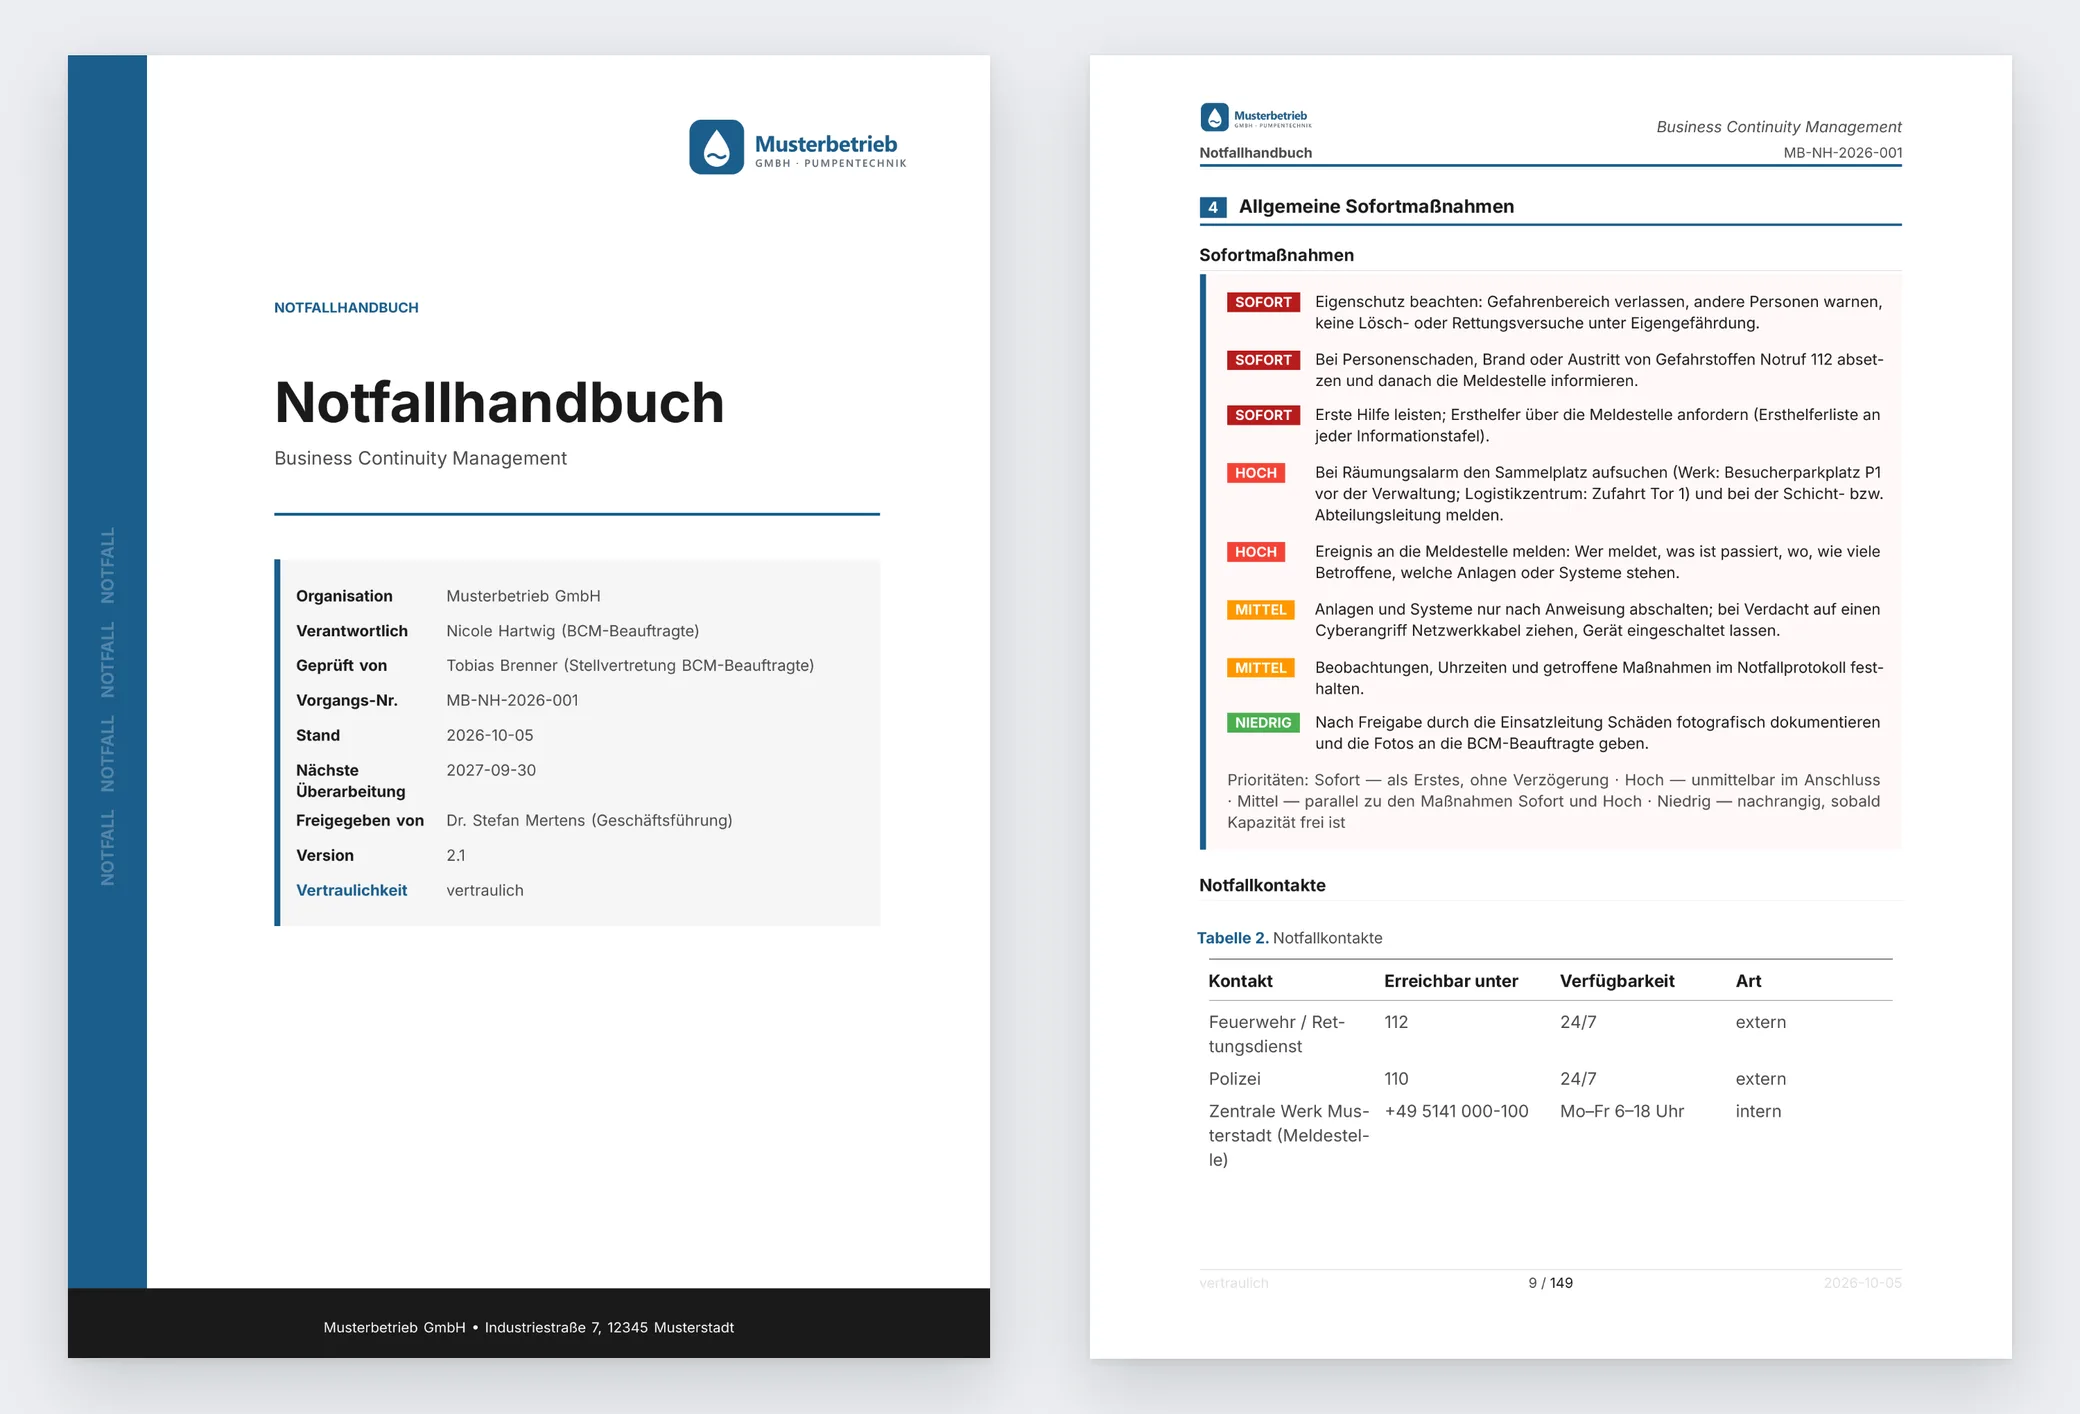
- Notfall- und Wiederanlaufpläne: Diese Pläne sollten klar, kurz und im Ernstfall handhabbar sein – mit Checklisten, Kontaktlisten und Ablaufdiagrammen. Krisenkommunikation und klare Rollenverteilungen sind entscheidend im BCM. Die Pläne enthalten sowohl organisatorische Schritte als auch technische Disaster-Recovery-Maßnahmen.
- Schulungen und Übungen: Formate reichen von Lagebesprechungen über Planspiele bis zu technischen Failover-Tests und Stabsübungen. Zum Beispiel kann ein Handelsunternehmen quartalsweise einen simulierten ERP-Ausfall durchspielen. Regelmäßige Tests und Übungen sind wichtig, um Notfallpläne zu überprüfen. Ergebnisse werden dokumentiert und in Verbesserungsmaßnahmen überführt.
Pragmatisch starten oder auditfähig aufbauen? BCM-Ansatz für KMU und Konzerne
Nicht jedes Unternehmen benötigt sofort ein vollumfängliches BCMS nach ISO 22301. Dennoch profitieren alle Organisationen von einem strukturierten, ihrem Reifegrad entsprechenden Kontinuitätsmanagement.
- Schlanker Einstieg für KMU: Fokus auf wenige kritische Prozesse, einfache BIA, Basisszenarien (IT-Ausfall, Gebäudeausfall, Personalausfall) und einfache Notfallpläne. Dokumentation in zentralen Vorlagen oder einer leicht bedienbaren BCM-Software reicht zum Start.
- Auditfähiges BCMS: Wird sinnvoll bei regulatorischem Druck (NIS2, KRITIS), bei Großkundenanforderungen oder internen Governance-Vorgaben. Wie lange der Aufbau dauert, hängt vor allem von Größe, Ausgangslage und verfügbaren Ressourcen ab.
- Stufenmodell des BSI: BSI-Standard 200-4 sieht explizit mehrere Ausbaustufen vor – vom Reaktiv- über das Aufbau- bis zum Standard-BCMS. Ein Energieversorger unter KRITIS wird den Standard-Level anstreben; ein mittelständischer Fertiger kann mit dem reaktiven Level starten und schrittweise wachsen.
Von der Theorie in die Praxis: BCM-Prozess nach PDCA
Der PDCA-Zyklus (Plan–Do–Check–Act) ist das Rückgrat jedes Business Continuity Management Systems. Er findet sich sowohl in ISO 22301 als auch im BSI-Standard 200-4.
- Plan: Kontext und Ziel festlegen, Geltungsbereich definieren, BCM-Policy erstellen, BIA und Risikoanalyse durchführen, Strategien entwickeln.
- Do: Notfall- und Wiederanlaufpläne erstellen, technische und organisatorische Maßnahmen umsetzen, Rollen besetzen, Mitarbeitende schulen. Ein IT-Dienstleister könnte in dieser Phase etwa Ausweichrechenzentren konfigurieren und ein Notfallteam benennen.
- Check: Interne Audits durchführen, Management-Reviews abhalten, Kennzahlen auswerten (z. B. Zeit bis zur Wiederherstellung in Tests, Anzahl der identifizierten Schwachstellen). Lessons Learned aus realen Vorfällen und Übungen fließen ein.
- Act: Aus den Ergebnissen konkrete Verbesserungsmaßnahmen ableiten, Pläne aktualisieren und das BCMS schrittweise reifer machen.
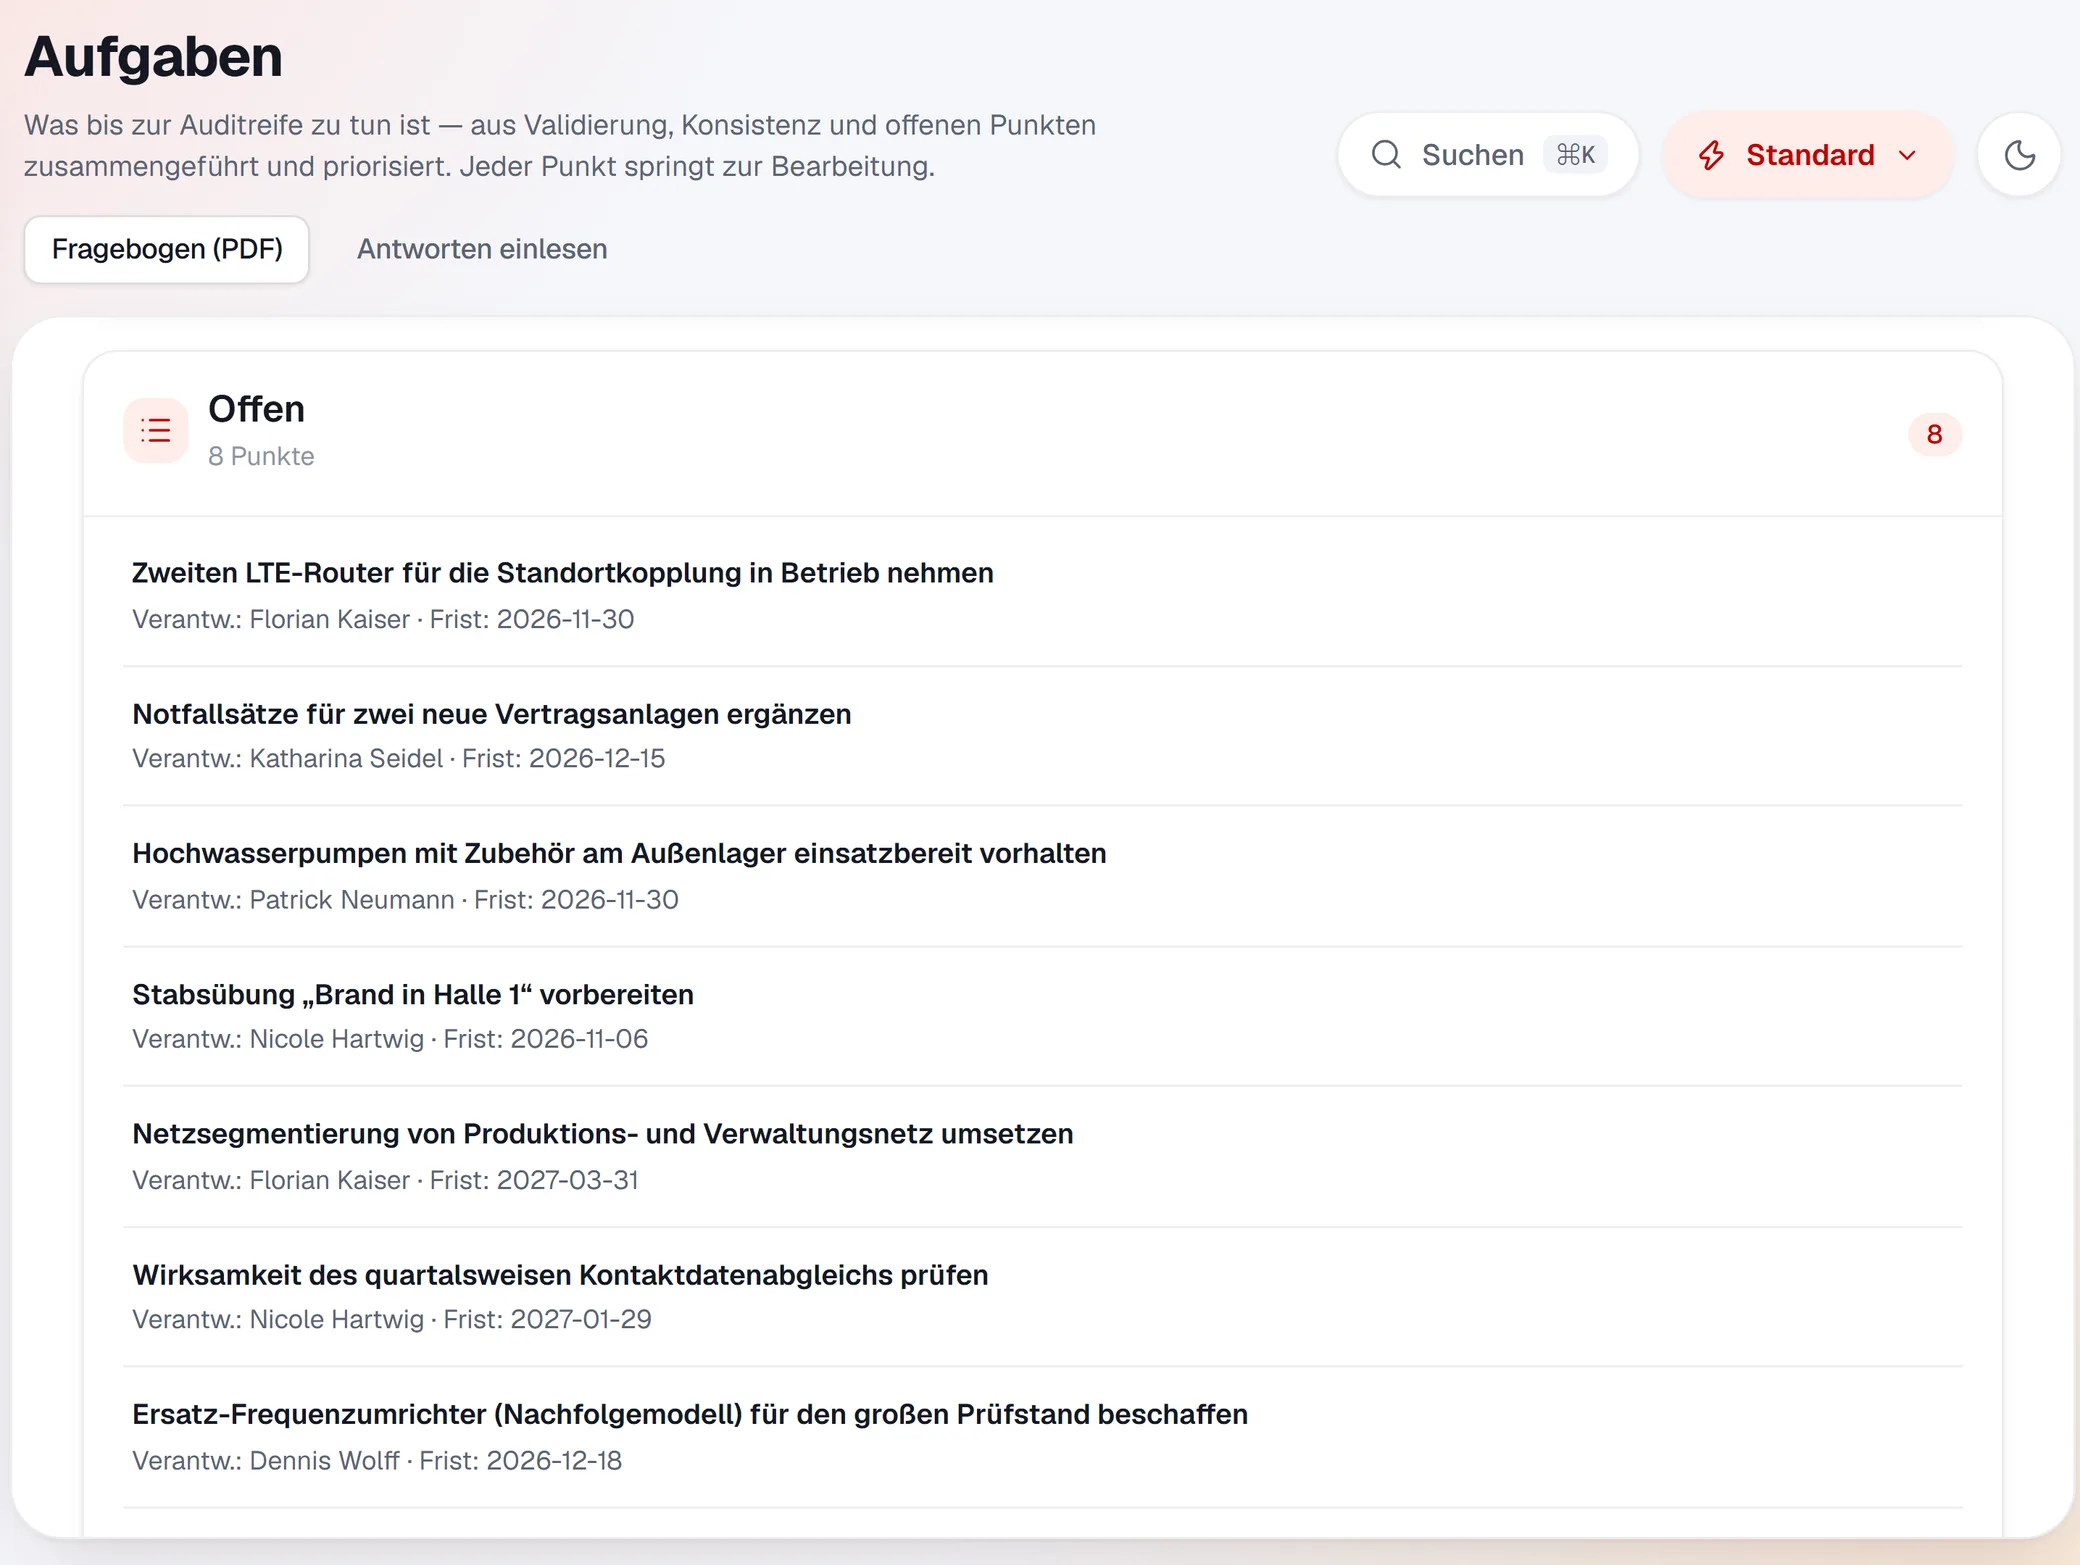
Softwaregestütztes BCM: Effizienzgewinn mit der BCM-Lösung von NICA
Manuelles BCM in verstreuten Einzeldokumenten ohne Versionierung ist ineffizient und riskant. Ein häufiger Befund in Audits: Pläne existieren, sind aber weder aktuell noch getestet. Eine spezialisierte BCM-Softwarelösung hilft, diese Probleme systematisch anzugehen.
- Die BCM-Lösung von NICA bietet die zentrale Verwaltung von Prozessen, BIA-Ergebnissen, Risiken, Maßnahmen und Notfallplänen in einem durchgängigen System. Alle relevanten Daten sind an einer Stelle gebündelt, statt über Dutzende Dateien verstreut.
- Das Tool strukturiert die Durchführung von Business Impact Analyse und Risikoanalyse: standardisierte Fragebögen, Bewertungslogik und automatische Priorisierung reduzieren Fehler und Inkonsistenzen. Die Analyse wird reproduzierbar und nachvollziehbar.
- Beim Nachweis gegenüber Aufsichtsbehörden, Kunden und Auditoren unterstützt die Software durch nachvollziehbare Dokumentation mit Versionen und Freigaben, eine Normabdeckung für ISO 22301 und BSI-Standard 200-4 sowie den Export als PDF.
- NICA BCM eignet sich sowohl für KMU (geführter Einstieg, Vorlagen aus der Bibliothek) als auch für komplexe Anforderungen regulierter Einrichtungen – etwa NIS2-betroffene Organisationen oder KRITIS-Betreiber.
- Beispiel: Ein mittelständischer Fertiger überführt sein Notfallmanagement aus verteilten Einzeldokumenten in NICA BCM. BIA-Ergebnisse, Risikobewertungen und Notfallpläne liegen dann zentral und versioniert vor; das Unternehmen bereitet damit ein Audit nach ISO 22301 vor und kann Fragen von Kunden und Aufsichtsbehörden mit belastbaren Nachweisen beantworten.
FAQ zum Business Continuity Management
Die folgenden häufigen Fragen beleuchten praktische Details zu Aufwand, Zuständigkeiten und ersten Schritten, die im Haupttext nur gestreift wurden.
Wie lange dauert der Aufbau eines BCM-Systems typischerweise?
Wie lange der Aufbau dauert, hängt vor allem von Größe, Ausgangslage und verfügbaren Ressourcen ab – und davon, wie schnell die Geschäftsleitung entscheidet. Der kürzeste Weg ist ein reaktiver Einstieg mit Notfallhandbuch für die wichtigsten Prozesse; das auditfähige BCMS nach ISO 22301 wächst schrittweise darauf auf.
Wer sollte im Unternehmen für Business Continuity Management verantwortlich sein?
Sinnvoll ist ein BCM-Beauftragter oder eine BCM-Stabsstelle, typischerweise verankert im Risikomanagement, in der Informationssicherheit oder in der Organisationsabteilung. In kleineren Organisationen kann das auch eine bestehende Rolle sein, etwa die IT-Leitung. Ergänzend sind Prozessverantwortliche und IT-Verantwortliche als Schlüsselrollen zu benennen. Für Eskalationslagen braucht es zusätzlich einen Krisenstab mit klar definierten Rollen und Entscheidungsbefugnissen.
Wie unterscheidet sich BCM von klassischem Risikomanagement?
Risikomanagement bewertet und steuert Risiken auf strategischer und operativer Ebene. BCM gibt konkret vor, wie bei Eintritt bestimmter Risiken gehandelt wird, um die Geschäftskontinuität zu sichern und Schäden zu begrenzen. Idealerweise werden beide Disziplinen in einer konsistenten Governance verbunden, sodass Risikobewertungen direkt in Kontinuitätsstrategien einfließen.
Benötigt jedes Unternehmen eine Zertifizierung nach ISO 22301?
Eine Zertifizierung ist in der Regel nur dann nötig, wenn Kunden, Eigentümer oder Gesetzgeber sie fordern. Aber auch ohne Zertifikat ist die Orientierung am Standard Best Practice. Mit Tools wie der NICA-BCM-Software lässt sich ein an ISO 22301 orientiertes BCM pragmatisch aufbauen; eine spätere Zertifizierung erfolgt unabhängig durch eine Zertifizierungsstelle.
Wie oft sollten Notfall- und Wiederanlaufpläne getestet werden?
Kritische Prozesse sollten mindestens einmal jährlich in geeigneter Form geübt werden – etwa durch Stabsübungen, technische Failover-Tests oder Notarbeitsplatz-Tests. Besonders kritische Bereiche wie 24/7-Services oder KRITIS-Betreiber sollten zusätzliche, quartalsweise Tests für Schlüsselkomponenten einplanen. Ergebnisse jeder Übung fließen als Lessons Learned in die Verbesserung der Pläne ein.
Passend dazu aus unserem Angebot
Weiterlesen
 KI-generierte Darstellung
BCM: Der Schlüssel zur effektiven Geschäftskontinuität in Krisenzeiten
Was Business Continuity Management leistet, wie eine Business Impact Analyse abläuft und was in einen Business Continuity Plan gehört – mit Blick auf ISO 22301 und den Mittelstand.
 KI-generierte Darstellung
BCM-Software: Business Continuity Management mit NICA BCM – orientiert an BSI-Standard 200-4 und ISO 22301
Business Continuity Management ist spätestens seit 2020 kein Randthema mehr. Wer im Ernstfall handlungsfähig bleiben will, braucht einen klaren Rahmen – und passende Werkzeuge. Dieser Fachartikel zeigt, warum strukturierte Notfallvorsorge nötig ist, welche Standards den Rahmen setzen und wie NICA BCM Unternehmen bei der Umsetzung unterstützt.