Business Impact Analyse (BIA) im Business Continuity Management: Leitfaden für den Mittelstand
Ob Ransomware, Lieferkettenausfall oder Cloud-Störung: Mittelständische Unternehmen stehen 2026 vor der Frage, welche Geschäftsprozesse im Ernstfall zuerst wieder anlaufen müssen. Die Business Impact Analyse liefert genau diese Antworten. Dieser Leitfaden zeigt Ihnen, wie Sie eine BIA praxisnah durchführen, welche Rollen Sie einbinden und welche Kennzahlen Sie brauchen.
Wichtigste Erkenntnisse (Kurzüberblick)
- Eine Business Impact Analyse (BIA) ist die Basis für wirksames Business Continuity Management und strukturiertes Notfallmanagement im Mittelstand.
- Für Einrichtungen unter NIS2 oder DORA und für Organisationen mit ISO-27001-Zertifizierung ist eine systematische Impact Analyse faktisch Pflicht.
- Ohne BIA kennen Unternehmen weder ihre Wiederanlaufzeiten noch die tatsächlichen Schäden und Prioritäten im Krisenfall.
- Dieser Artikel liefert einen konkreten Fahrplan mit Schritten, Rollen, Kennzahlen und Hinweisen zur Kommunikation.
Was ist eine Business Impact Analyse (BIA) und warum ist sie 2026 unverzichtbar?
Die Business Impact Analyse ist die systematische Bewertung der Auswirkungen, die durch Unterbrechung zentraler Geschäftsprozesse entstehen. Die BIA identifiziert kritische Geschäftsprozesse einer Organisation und bewertet potenzielle Schäden wie finanzielle Verluste, rechtliche Folgen, operative Störungen und Reputationsschäden. Eine BIA ist ein zentraler Bestandteil des Business Continuity Managements (BCM) und fließt direkt in Notfallpläne, Wiederanlaufpläne und die Notfallorganisation ein.
Für den Mittelstand in Deutschland, Österreich und der Schweiz ist die Verwundbarkeit besonders hoch: Begrenzte Ressourcen, hohe Abhängigkeiten von IT-Systemen und einzelnen Schlüsselpersonen sowie weniger formalisierte Abläufe verschärfen die Risiken. Wie schnell das teuer wird, zeigt der Ransomware-Angriff auf den Serviettenhersteller Fasana (öffnet in neuem Tab) im Mai 2025: Laut Medienberichten blieben allein am Tag danach Aufträge über rund 250.000 Euro unerfüllt, in den folgenden zwei Wochen fehlten etwa zwei Millionen Euro Umsatz. Eine Impact Analyse legt im Vorfeld fest, welche Prozesse zuerst wieder laufen müssen und was jeder Tag Stillstand kostet.
Die BIA ist keine akademische Übung, sondern Entscheidungsgrundlage: Welche Prozesse müssen zuerst wieder laufen? Wie viel Datenverlust ist tolerierbar? Welche Ressourcen stehen zur Verfügung? Ohne diese Informationen bleibt jede Strategie zur Risikominimierung ein Blindflug.
Regulatorische Anforderungen: Business Impact Analyse für NIS2, ISO 27001 & Co.
Regulierungen erhöhen den Druck auf strukturiertes Business Continuity Management massiv. Die wichtigsten Anforderungen im Überblick:
- NIS2 (EU-Richtlinie, Umsetzung bis 17.10.2024; in Deutschland seit 6. Dezember 2025 in Kraft): Wesentliche und wichtige Einrichtungen müssen Maßnahmen zur Aufrechterhaltung des Betriebs treffen – etwa Backup-Management und Wiederherstellung nach einem Notfall – sowie zum Krisenmanagement. Eine systematische Impact Analyse ist dafür die übliche Grundlage.
- ISO/IEC 27001:2022: Die Kontrolle A.5.30 fordert, die IKT-Bereitschaft auf Basis der Kontinuitätsziele zu planen, umzusetzen und zu testen – Ziele, die in der Praxis aus einer BIA stammen. Im Audit sollten Sie belegen können, dass definierte Werte wie RTO und RPO technisch erreichbar sind.
- BSI-Standard 200-4: Beschreibt die BIA als Kernelement eines BCMS und liefert ein reifeorientiertes Rahmenwerk mit Anforderungen je Stufe.
- Branchenspezifisch: MaRisk und DORA (öffnet in neuem Tab) (Finanzsektor), KRITIS, Gesundheitswesen und Cyberversicherer verlangen Nachweise über Wiederanlaufzeiten und Compliance mit der Informationssicherheit.
Für betroffene Einrichtungen kann eine unzureichende BIA zu Pflichtverstößen führen – selbst wenn keine formale Regulierung greift, fordern Kunden und Aufsichtsbehörden zunehmend belastbare Daten.
Typische Risiken ohne fundierte Business Impact Analyse
„Es ist bisher nichts passiert“ ist kein Indikator für Resilienz. Ohne BIA sind kritische Geschäftsprozesse nicht identifizierbar, und die Organisation steht im Notfall ohne Wegweiser da. Unzureichende BIA führt zu ineffektiven Notfallstrategien und folgenden konkreten Risiken:
- Finanzielle Verluste: Unzureichende BIA kann zu erheblichen finanziellen Verlusten führen – Produktionsausfälle, Vertragsstrafen, entgangene Umsätze.
- Reputationsschäden: Fehlende BIA erhöht das Risiko von Reputationsschäden, besonders bei sichtbaren Störungen gegenüber Kunden.
- Compliance-Verstöße: Meldepflichten, Fristen, Datenschutzanforderungen – ohne definierte Ziele und Kennzahlen drohen Sanktionen.
- Datenverlust: Ohne RPO-Definition kann unkontrollierter Datenverlust den gesamten Wiederherstellungsprozess gefährden.
Die BIA bewertet finanzielle, rechtliche und reputationsbezogene Schäden und legt die maximal tolerierbare Ausfallzeit (MTD/MTPD) fest. Ohne diese Bewertung fehlt die Basis für jede belastbare Planung – von der Risikobewertung bis zur Verhandlung mit Cyberversicherungen.
Unterschied: Business Impact Analyse vs. Risikoanalyse und Risikomanagement
Ein häufiges Missverständnis: „Wir haben ein Risk Register, also brauchen wir keine BIA.“ Die Abgrenzung ist jedoch klar:
| Kriterium | Business Impact Analyse | Risikoanalyse |
|---|---|---|
| Fokus | Auswirkungen von Prozessausfällen | Ursachen und Eintrittswahrscheinlichkeit |
| Fragestellung | Wie hoch sind die Schäden bei Ausfall? | Welche Schwachstellen und Gefahrenquellen existieren? |
| Ergebnis | Prioritäten, RTO, RPO, MTD | Maßnahmen zur Risikominimierung |
| Ursachenbezug | Unabhängig von der Ursache | Behandelt Ursachen und präventive Maßnahmen |
Die BIA bewertet nur die Auswirkungen von Prozessausfällen. Die Risikoanalyse hingegen identifiziert potenzielle Gefahrenquellen und deren Wahrscheinlichkeit. Die BIA hilft, Prioritäten für die Wiederherstellung festzulegen – das Risikomanagement senkt die Eintrittswahrscheinlichkeit bedrohender Ereignisse.
Beide Disziplinen sollten organisatorisch verzahnt werden: Gemeinsame Workshops, einheitliche Datenbasis und abgestimmte Berichte an die Geschäftsleitung sorgen dafür, dass beide Analysen zusammenpassen.
Schritt-für-Schritt: Wie eine Business Impact Analyse praktisch durchgeführt wird
Der folgende Fahrplan richtet sich an mittelständische Unternehmen, die 2026 erstmals oder erneut eine BIA aufsetzen:
- Projektstart und Scope-Definition: Geltungsbereich klar abgrenzen – starten Sie mit Kernprozessen wie Auftragsabwicklung, Produktion, IT-Service-Desk, E-Mail-Kommunikation und Zahlungsverkehr.
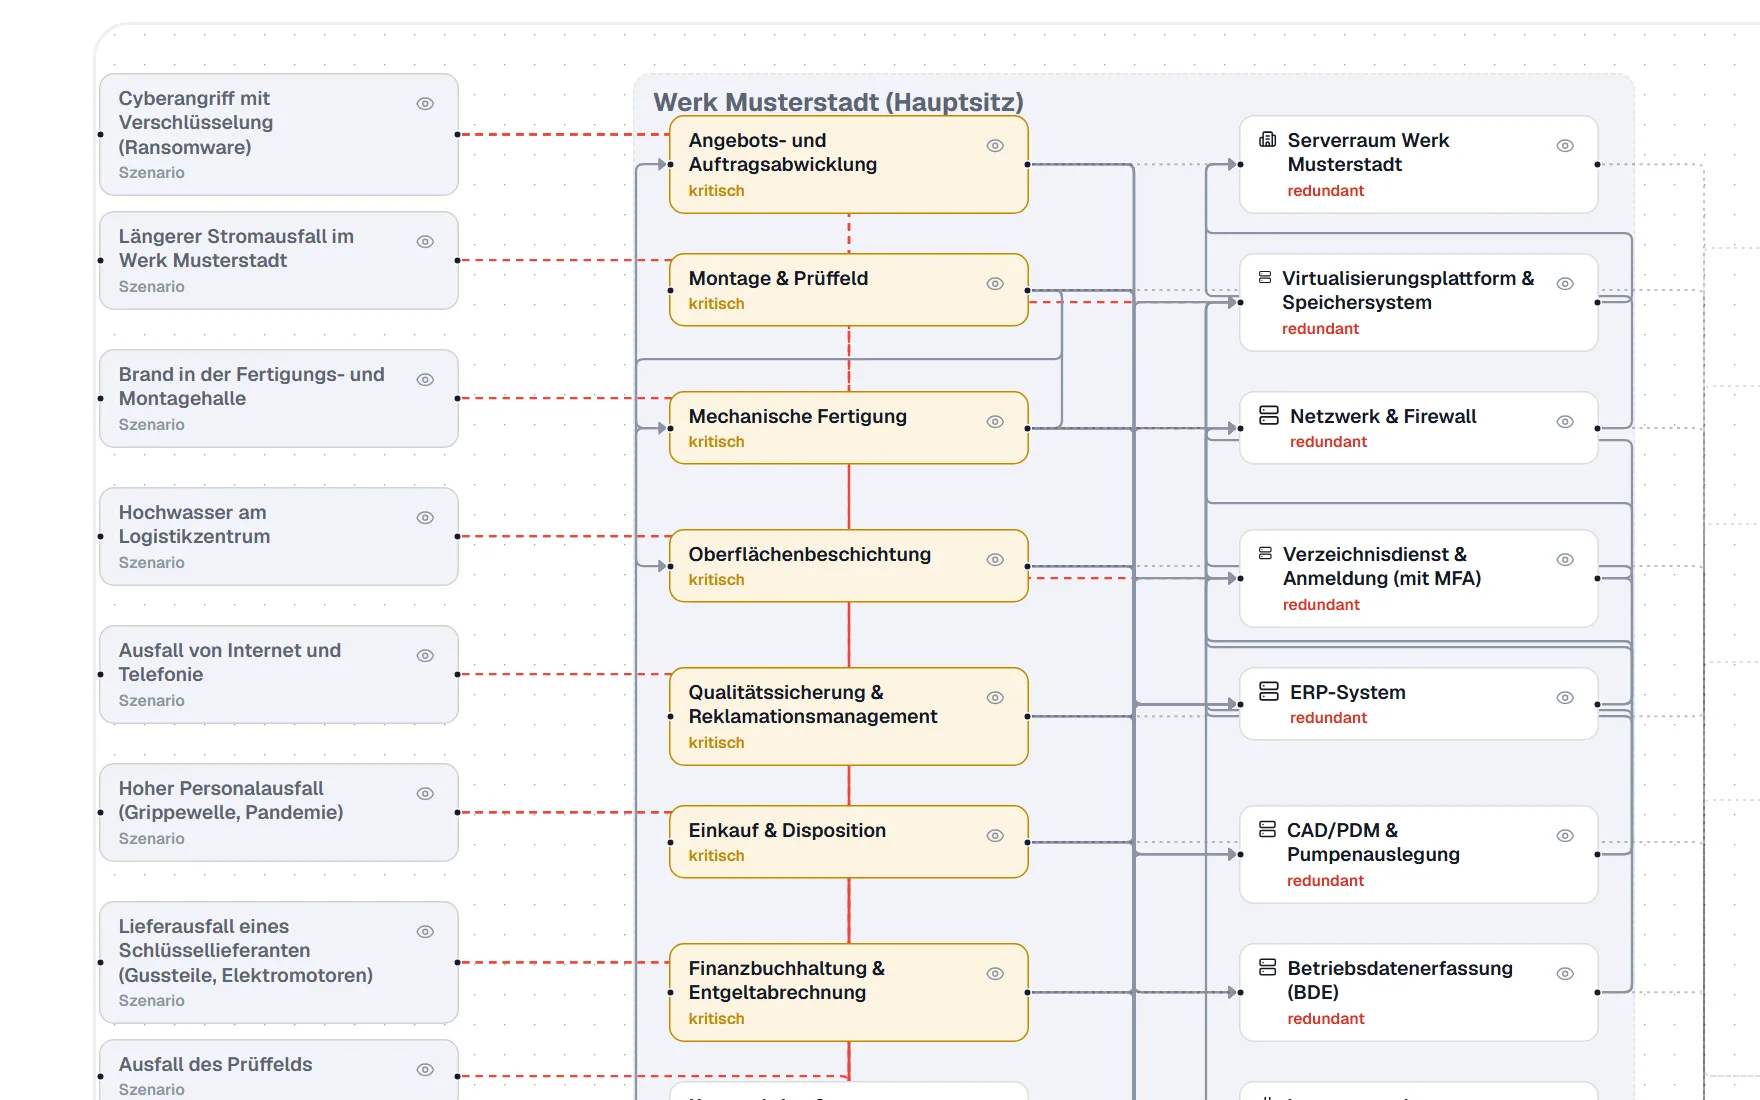
- Identifikation der Geschäftsprozesse: Alle relevanten Prozesse erfassen, inklusive Unterstützungsprozesse und IT-Infrastruktur. Abhängigkeiten zwischen Prozessen und Ressourcen müssen analysiert werden.
- Bewertung des Business Impact nach Zeithorizonten: Schadensabschätzung über Stunden, Tage und Wochen – finanziell, operativ, rechtlich, reputativ.
- Definition von RTO, RPO und MTD: Je Prozess die maximal tolerierbare Ausfallzeit (MTD/MTPD) festlegen und daraus das Wiederanlaufziel (RTO) ableiten, dazu den tolerierbaren Datenverlust (RPO). Aus diesen Werten ergibt sich die Reihenfolge, in der die Prozesse wieder anlaufen.
- Konsolidierung und Management-Freigabe: Ergebnisse als Zusammenstellung in Tabelle oder Dashboard aufbereiten, damit das Management schnell Einblicke und Prioritäten erkennt.
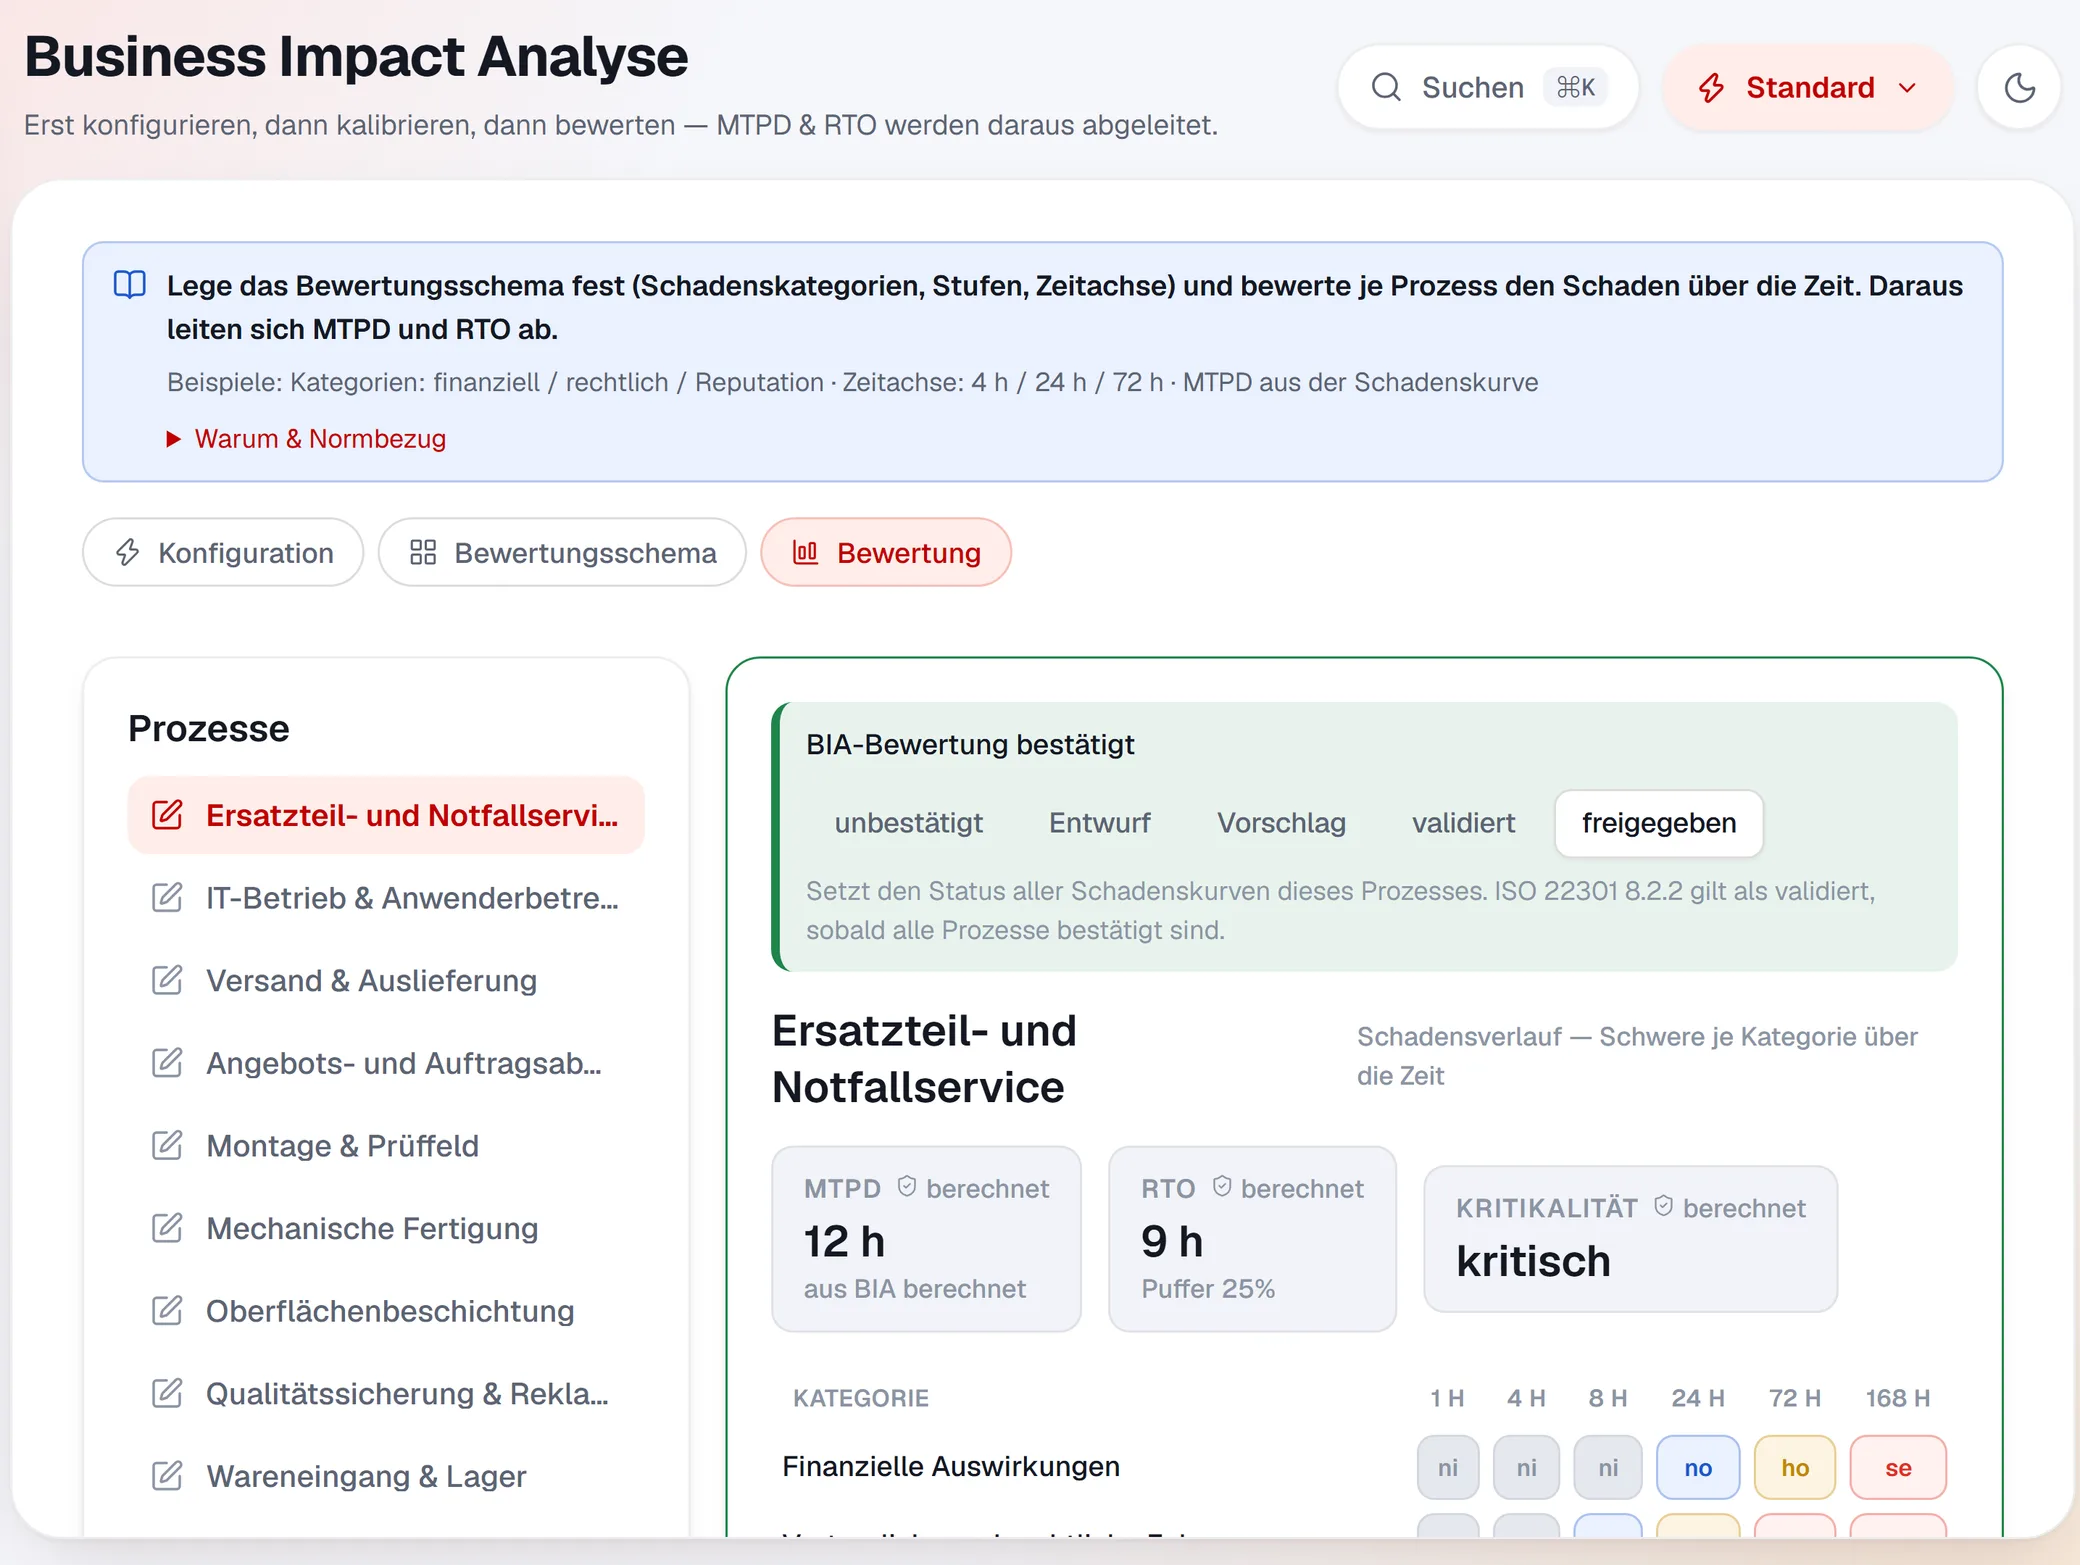
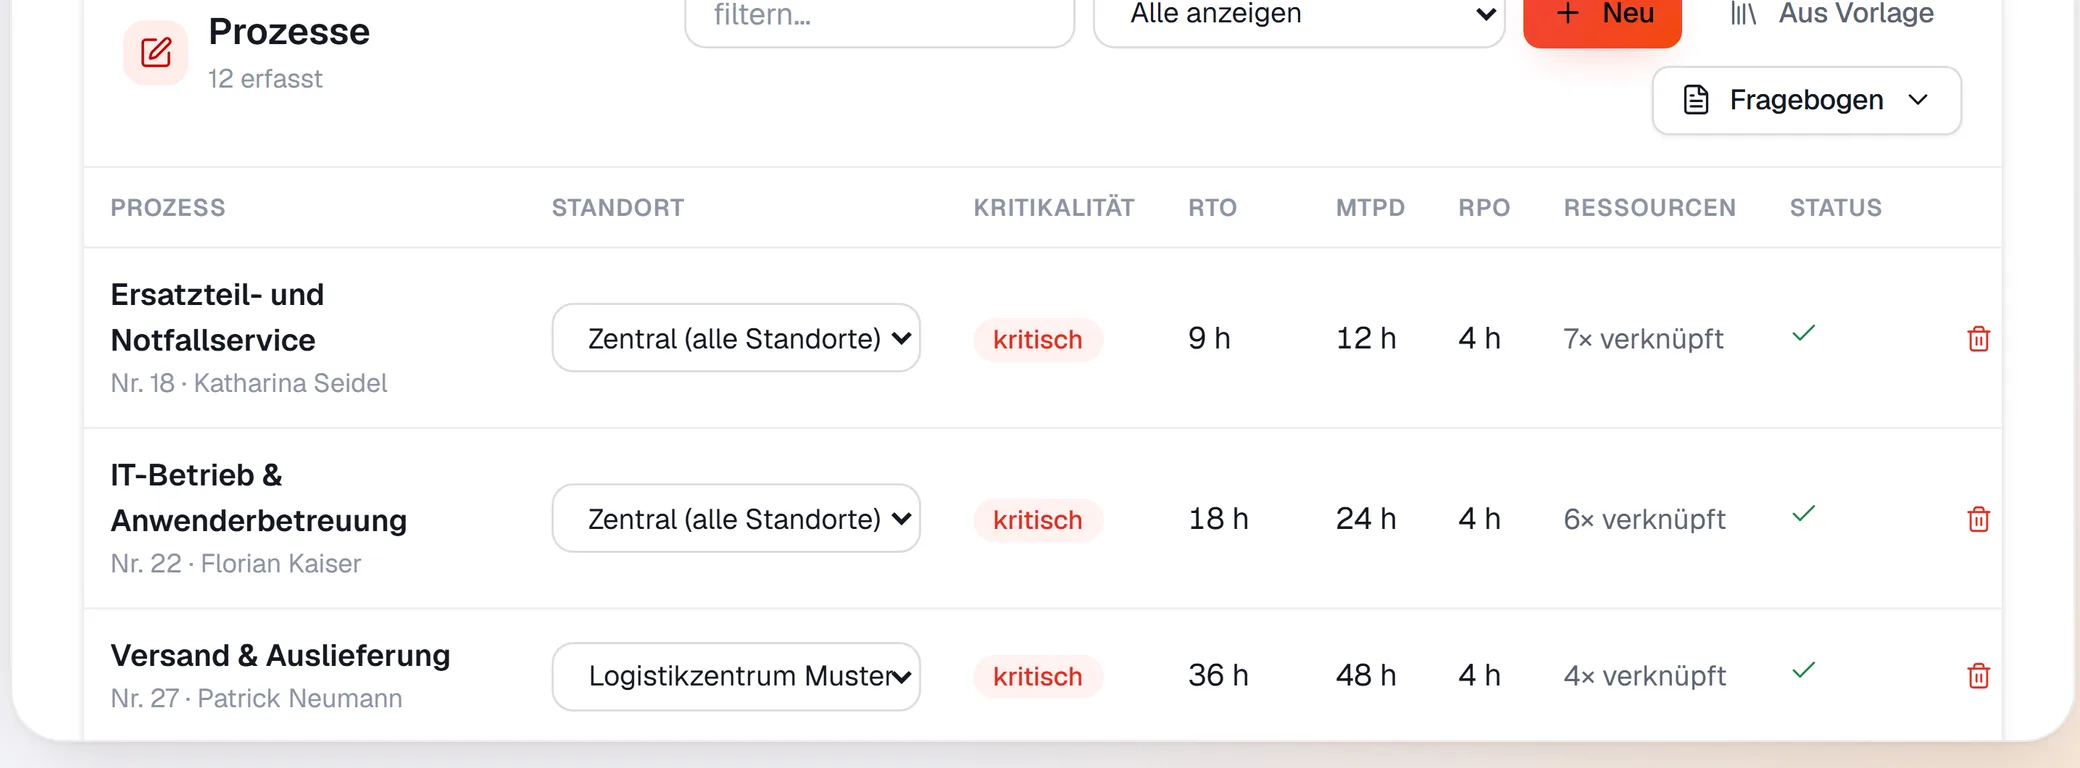
Interviews und Workshops sind Teil des BIA-Prozesses. Nutzen Sie standardisierte Fragebögen statt unstrukturierter E-Mail-Abfragen für die Durchführung. Als Vorlage eignet sich eine Tabelle mit Spalten für Prozessname, Kritikalitätsgrad, RTO, RPO, MTD, Abhängigkeiten und geschätzte Schäden.
Rollen, Verantwortlichkeiten und Einbindung der Fachbereiche
Die BIA erfordert die Beteiligung verschiedener Rollen innerhalb der Organisation – sie darf nicht als reines IT- oder Compliance-Thema behandelt werden. Typische Kernrollen:
- Geschäftsleitung: Sponsor, Priorisierung, Freigabe und Budgetverantwortung
- Business Continuity Manager / Notfallmanager: Methodik, Koordination, Moderation
- IT-Leitung: Technische Machbarkeit, Verfügbarkeit von Assets und IT-Systemen
- Fachabteilungen (Vertrieb, Produktion, Logistik, Kundenservice): Kenntnis der tatsächlichen Abläufe, Abhängigkeiten und manuellen Notlösungen
- Risikomanagement und Informationssicherheit: Verbindung zu ISMS und Risikobewertung
- Finanz- und Personalabteilung: Finanzielle Auswirkungen, Ressourcen und Personalengpässe
Legen Sie Kommunikationswege fest: regelmäßige Abstimmungen, zentrale Dokumentenablage, definierte Kanäle per E-Mail-Verteiler oder Kollaborationstools – und für den Ernstfall ein Kanal, der auch ohne E-Mail funktioniert, etwa eine Alarmierungs-App. Verantwortlichkeiten und Eskalationswege sollten im Rahmen des BCM schriftlich dokumentiert und jährlich überprüft werden.
Integration der BIA ins Business Continuity Management und laufende Verbesserung
Die BIA ist ein kontinuierlicher Prozess, der regelmäßig aktualisiert werden muss. Die Ergebnisse der BIA fließen in den Business Continuity Plan ein und werden in konkrete Lösungen übersetzt:
- Notfallstrategien je Prozess: Alternativstandorte, Ersatzsysteme, manuelle Workarounds, definierte Wiederanlaufreihenfolge
- Tests und Notfallübungen: Jährliche Desktop-Übungen (z. B. Ausfall der E-Mail-Infrastruktur), technische Wiederanlauftests für zentrale Komponenten
- Review bei Änderungen: Neue Standorte, Cloud-Migration, M&A-Transaktionen oder neue regulatorische Anforderungen sollten einen BIA-Review auslösen – mindestens einmal pro Jahr
Ein gelebtes BCM mit aktueller BIA erhöht die Resilienz, erfüllt Compliance-Anforderungen und befähigt die Organisation, auch in komplexen Krisen steuer- und handlungsfähig zu bleiben. Weil die BIA sensible Informationen enthält, gehört sie in das Vertraulichkeitskonzept des ISMS.
FAQ zur Business Impact Analyse (BIA)
Wie oft sollte eine Business Impact Analyse aktualisiert werden?
Mindestens jährlich sollte die BIA überprüft werden. Bei größeren Veränderungen – etwa einer neuen IT-Plattform, Reorganisation oder geänderten NIS2-Einstufung – ist eine sofortige Aktualisierung nötig. Veraltete Daten verursachen im Ernstfall falsche Prioritäten und zu optimistische Wiederanlaufziele.
Wie lange dauert die Einführung einer BIA in einem mittelständischen Unternehmen?
Wie lange eine erste schlanke BIA über die Kernprozesse dauert, hängt vor allem von Größe und Komplexität des Unternehmens ab. Der Zeitbedarf sinkt deutlich, wenn ein klarer Scope definiert ist und Abteilungen von Beginn an eingebunden werden. Starten Sie mit einem Pilotbereich und rollen Sie die Methodik anschließend auf weitere Produkte und Prozesse aus.
Benötigen wir spezielle Software für die Business Impact Analyse?
Eine erste Analyse ist mit Tabellen und Standard-Office-Tools möglich. Spezialisierte BCM-Software erleichtert allerdings Transparenz, Versionierung und Auswertungen erheblich. Ab einer bestimmten Unternehmensgröße oder bei regulatorischem Druck durch ISO 27001 oder NIS2 werden professionelle Lösungen sinnvoll. Klären Sie vorab den internen Prozess, bevor Sie eine Tool-Entscheidung treffen.
Welche Kennzahlen (RTO, RPO, MTD) müssen wir im Rahmen der BIA zwingend festlegen?
Das Recovery Time Objective (RTO) ist die Zeit, innerhalb derer ein Prozess nach einem Ausfall wiederhergestellt sein soll; es liegt unterhalb der maximal tolerierbaren Ausfallzeit. Der maximal tolerierbare Datenverlust wird als Recovery Point Objective (RPO) definiert. MTD bzw. MTPD beschreibt die maximal tolerierbare Ausfallzeit, nach der die Auswirkungen nicht mehr tragbar sind. Diese Werte sind für alle kritischen Prozesse verbindlich mit Fachbereichen abzustimmen und dienen als zentrale Referenz für Verträge, SLAs und Versicherungen.
Wie binden wir externe Partner und Dienstleister in unsere Business Impact Analyse ein?
Ausgelagerte Prozesse, Cloud-Dienste und kritische Dienstleister müssen explizit in der BIA betrachtet werden. Legen Sie vertragliche Anforderungen zu RTO, RPO, Notfallkonzepten und Kommunikationswegen fest. Überprüfen Sie diese regelmäßig durch Nachweise oder gemeinsame Notfallübungen. Eine enge Unterstützung durch Schlüsselpartner im Krisenfall ist entscheidend für die tatsächliche Wirksamkeit Ihrer eigenen Business Continuity Planung und die Erreichung definierter Werte.
Passend dazu aus unserem Angebot
Weiterlesen
 KI-generierte Darstellung
Business Continuity Management (BCM): Leitfaden für widerstandsfähige Unternehmen
Betriebsunterbrechungen zählen laut Allianz Risk Barometer 2026 zu den drei größten Geschäftsrisiken weltweit – und treffen Unternehmen jeder Größe. Ob Cyberangriffe, Naturkatastrophen oder Lieferkettenprobleme: Ohne Plan stehen im Ernstfall Betrieb, Reputation und Kundenbeziehungen auf dem Spiel. Dieser Leitfaden zeigt, wie Business Continuity Management als systematischer Ansatz funktioniert, welche Anforderungen Regulierungen wie NIS2, DORA und das KRITIS-Dachgesetz stellen und wie Sie ein wirksames Business Continuity Management System pragmatisch aufbauen.
 KI-generierte Darstellung
BCM: Der Schlüssel zur effektiven Geschäftskontinuität in Krisenzeiten
Was Business Continuity Management leistet, wie eine Business Impact Analyse abläuft und was in einen Business Continuity Plan gehört – mit Blick auf ISO 22301 und den Mittelstand.